 DNSDNS - The Internet's Directory Service
📅
들어가기 전에 🔗
서비스 서버를 새 클라우드로 옮기고 도메인의 IP 주소를 바꿨습니다.
그런데 어떤 사용자는 새 서버로 접속하고, 어떤 사용자는 몇 시간이 지나도 이전 서버로 접속합니다.
이런 현상은 도메인 이름을 IP 주소로 바꿔 주는
DNS
가 응답을 여러 곳에 캐시
하기 때문에 생깁니다.이전 글↗에서 브라우저가 HTTP로 서버와 메시지를 주고받는 과정을 살펴봤습니다.
하지만 HTTP 요청을 보내려면 먼저 서버의 IP 주소를 알아야 합니다.
이번 글에서는 DNS의 계층 구조와 질의 과정, 캐싱, 그리고 주요 레코드를 직접 조회하는 방법을 정리합니다.
DNS가 제공하는 서비스 🔗
DNS(Domain Name System)는 사람이 기억하기 쉬운 호스트 이름을 라우터가 사용하는 IP 주소로 변환하는 분산 데이터베이스이자, 이를 조회하는 응용 계층 프로토콜입니다.
DNS는 주로 UDP 53번 포트를 사용하며, 응답이 크거나 영역 전송이 필요할 때는 TCP를 사용합니다.
브라우저가
www.example.com에 접속하면 운영체제의 DNS 클라이언트가 먼저 IP 주소를 조회하고, 그 결과로 TCP 연결을 맺습니다.이름 변환 외에도 DNS는 다음 서비스를 제공합니다.
- 호스트 별칭복잡한 실제 이름(정식 이름) 대신 기억하기 쉬운 별칭을 사용할 수 있습니다.
- 메일 서버 별칭
example.com같은 도메인으로 보낸 메일을 실제 메일 서버로 전달하도록 알려 줍니다. - 부하 분산하나의 이름에 여러 IP 주소를 등록하고 응답할 때마다 순서를 바꿔 요청을 여러 서버로 나눕니다.
DNS의 계층 구조 🔗
DNS 서버 한 대가 전 세계의 모든 이름을 관리한다면 장애 한 번에 인터넷 전체가 멈추고, 모든 질의가 한 곳에 몰립니다.
그래서 DNS는 이름 공간을 나누어 여러 서버가
계층적으로
관리합니다.- 루트 DNS 서버TLD 서버의 주소를 알려 줍니다. 13개의 루트 서버 이름 아래에 전 세계 수천 개의 인스턴스가 애니캐스트로 운영됩니다 (IANA · Root Servers↗).
- TLD DNS 서버
.com,.org같은 일반 최상위 도메인과.kr,.jp같은 국가 도메인을 담당하고, 각 도메인의 책임 DNS 서버 주소를 알려 줍니다. - 책임 DNS 서버특정 도메인의 실제 레코드를 가지고 있는 서버입니다. 조직이 직접 운영하거나 Route 53, Cloudflare 같은 DNS 호스팅 서비스를 사용합니다.
계층 바깥에는
로컬 DNS 서버
가 있습니다.
가정에서는 통신사나 공유기, 회사에서는 사내 DNS가 이 역할을 하며, 호스트의 질의를 대신 받아 계층을 따라 답을 찾아옵니다.
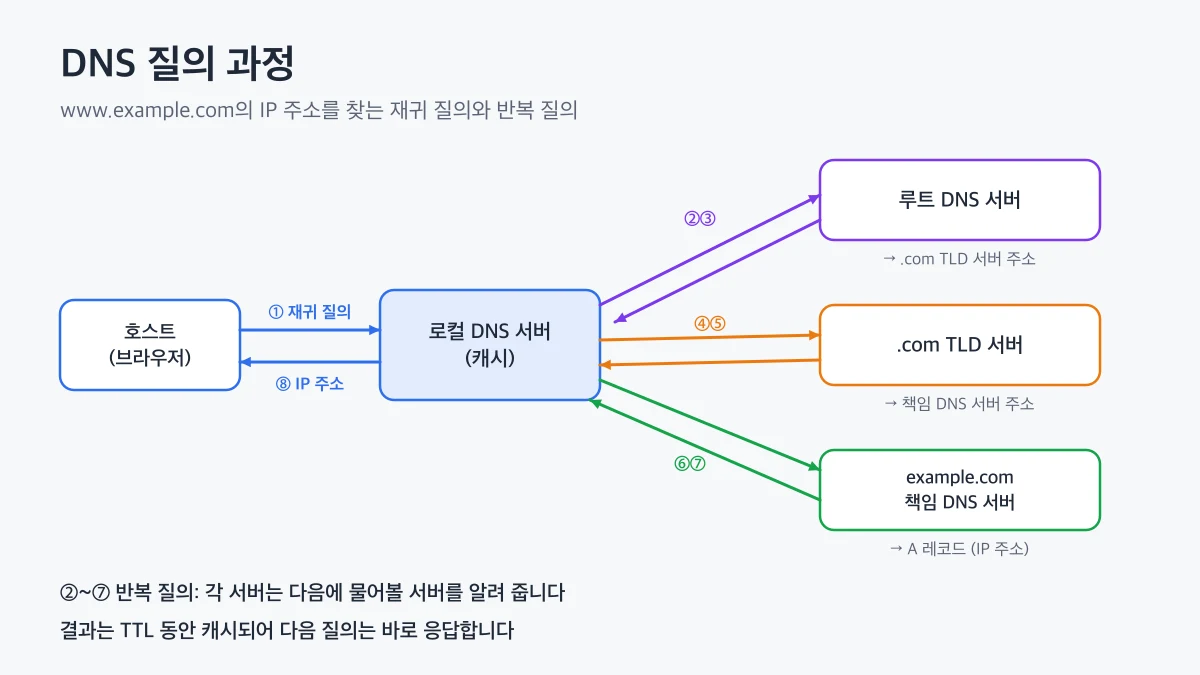
1.1.1.1, 8.8.8.8 같은 공용 DNS도 로컬 DNS 서버로 쓸 수 있습니다.호스트가 로컬 DNS 서버에 질의하면 로컬 DNS 서버가 루트, TLD, 책임 DNS 서버에 차례로 물어 IP 주소를 받아 오고 결과를 캐시하는 과정
DNS 질의 과정 🔗
재귀 질의와 반복 질의 🔗
호스트가
www.example.com의 주소를 찾는 과정은 다음과 같습니다.- 호스트가 로컬 DNS 서버에 질의합니다.
- 로컬 DNS 서버가 루트 서버에 물으면, 루트 서버는
.comTLD 서버의 주소를 알려 줍니다. - 로컬 DNS 서버가 TLD 서버에 물으면, TLD 서버는
example.com의 책임 DNS 서버 주소를 알려 줍니다. - 로컬 DNS 서버가 책임 DNS 서버에 물어 IP 주소를 받고, 이를 호스트에 전달합니다.
1번처럼 최종 답을
대신 찾아 달라고
맡기는 방식을 재귀 질의
(recursive query)라고 합니다.
2~4번처럼 다음에 물어볼 서버
만 받아 오는 방식은 반복 질의
(iterative query)입니다.
보통 호스트와 로컬 DNS 서버 사이는 재귀 질의, 로컬 DNS 서버와 다른 DNS 서버 사이는 반복 질의를 사용합니다.이 과정은 자료구조의
트리 탐색
과 비슷합니다.
루트에서 시작해 이름의 오른쪽 레이블부터 한 단계씩 자식 노드로 내려가며 답을 찾습니다.DNS 캐싱 🔗
매번 루트부터 찾으면 질의 한 번에 왕복이 여러 번 필요합니다.
그래서 DNS 서버는 받은 응답을
캐시
하고, 같은 질의가 오면 계층을 거치지 않고 바로 응답합니다.
TLD 서버 주소는 대부분 로컬 DNS 서버에 캐시되어 있어서, 실제로 루트 서버까지 가는 질의는 많지 않습니다.캐시된 레코드는
TTL
(Time To Live)이 지나면 삭제됩니다.
글 첫머리의 서버 이전 사례처럼 IP 주소를 바꿔도, 이전 레코드의 TTL이 끝나기 전까지는 일부 사용자가 이전 주소를 계속 사용합니다.👨💻
서버 이전 계획이 있다면
며칠 전에 레코드의 TTL을 300초 정도로 낮춰
두세요.
이전 TTL이 모든 캐시에서 만료된 뒤 IP 주소를 바꾸면 전환이 몇 분 안에 끝나고, 이전이 안정된 뒤 TTL을 다시 늘리면 됩니다.DNS 레코드 🔗
책임 DNS 서버는
리소스 레코드
(resource record)를 저장합니다.
레코드는 이름, 값, 타입, TTL로 구성되며, 타입에 따라 이름과 값의 의미가 달라집니다.| 타입 | 이름 | 값 | 사용 예 |
|---|---|---|---|
| A | 호스트 이름 | IPv4 주소 | 웹 서버 주소 |
| AAAA | 호스트 이름 | IPv6 주소 | IPv6 웹 서버 주소 |
| CNAME | 별칭 | 정식 호스트 이름 | www를 CDN 주소에 연결 |
| NS | 도메인 | 책임 DNS 서버 이름 | 도메인의 DNS 서버 위임 |
| MX | 도메인 | 메일 서버 이름 | 도메인 메일 수신 |
| TXT | 이름 | 임의의 텍스트 | 도메인 소유 확인, SPF |
예를 들어
www에 CNAME 레코드를 두고 값으로 CDN이 제공한 호스트 이름을 지정하면, 실제 IP 주소는 CDN이 관리합니다.
CDN은 사용자 위치에 따라 서로 다른 A 레코드를 응답해 가까운 서버로 연결합니다.dig로 직접 조회하기 🔗
macOS에는 DNS 조회 도구인
dig가 기본으로 설치되어 있습니다.dig www.example.com +noall +answer
dig example.com MX +short
dig example.com NS +short- 첫 번째 명령은 응답의 답변 영역만 출력합니다. 두 번째 열의 숫자가 남은 TTL(초)이고, 네 번째 열이 레코드 타입입니다.
- 두 번째와 세 번째 명령은 도메인의 메일 서버와 책임 DNS 서버를 값만 간단히 보여 줍니다.
같은 명령을 연속으로 실행하면 TTL이 줄어드는 것을 볼 수 있습니다.
로컬 DNS 서버가 캐시한 응답을 돌려주고 있다는 뜻입니다.
루트부터 반복 질의 과정을 직접 따라가려면
+trace 옵션을 사용합니다.dig www.example.com +trace출력에서 루트 서버,
.com TLD 서버, 책임 DNS 서버가 차례로 응답하는 과정을 확인할 수 있습니다.
Windows에서는 nslookup, Linux에서는 dig나 host 명령을 사용합니다.👍
dig는 시스템 resolver를 거치지 않고 DNS 서버에 직접 질의하므로, 브라우저가 실제로 사용하는 결과와 다를 수 있습니다.
macOS에서 운영체제 캐시가 의심되면 sudo dscacheutil -flushcache 명령으로 캐시를 비운 뒤 다시 확인하세요.결론 🔗
DNS는 호스트 이름을 IP 주소로 바꾸는
계층적 분산 데이터베이스
입니다.
로컬 DNS 서버가 루트, TLD, 책임 DNS 서버에 차례로 질의해 답을 찾고, 결과를 TTL 동안 캐시해 같은 질의에 빠르게 응답합니다.
책임 DNS 서버의 A, CNAME, MX 같은 레코드가 웹 서버, CDN, 메일 서버로 가는 경로를 결정합니다.도메인 설정을 바꿨는데 반영되지 않는다면
dig로 TTL과 응답 서버를 먼저 확인해 보세요.
다음 글부터는 전송 계층 시리즈로 넘어가, 응용 계층 아래에서 프로세스 간 통신을 담당하는 전송 계층의 서비스
를 살펴봅니다.