 신뢰성 있는 데이터 전송Reliable Data Transfer - From Stop-and-Wait to Pipelining
📅
들어가기 전에 🔗
지난 글에서 UDP는 체크섬으로 손상만 검사할 뿐, 손실과 순서 바뀜은 해결하지 않는다고 정리했습니다.
그렇다면 파일 전송이나 결제 요청처럼 한 조각도 빠지면 안 되는 데이터는 어떻게 신뢰성을 얻을까요?
이 글에서는 아래 계층이 데이터를 잃거나 바꿀 수 있는 상황에서, 그 위에
신뢰성 있는 데이터 전송
(reliable data transfer, rdt)을 만드는 원리를 단계적으로 살펴봅니다.
TCP가 이 원리를 실제로 구현하고 있으므로, 여기서 만드는 구조를 TCP와 비교하며 읽으면 이해하기 쉽습니다.신뢰성 없는 채널에서 출발하기 🔗
신뢰성 있는 전송은 아래 채널이 데이터를 잃거나 손상시킬 수 있다는 전제에서 출발합니다.
가장 단순한 경우부터 시작해서, 채널의 문제가 하나씩 늘어날 때마다 프로토콜을 고쳐 나가겠습니다.
rdt 1.0: 완벽한 채널 🔗
채널이 데이터를 잃지도 바꾸지도 않는다면, 송신자는 데이터를 보내기만 하면 됩니다.
수신자는 받은 데이터를 그대로 위로 올려 보내면 충분합니다.
rdt 2.0: 비트 오류 검출 🔗
데이터가 중간에 비트 오류로 손상될 수 있다면, 먼저 체크섬으로 손상을 검출해야 합니다.
수신자는 손상되지 않은 데이터를 받으면
ACK
(긍정 응답)를, 손상된 데이터를 받으면 NAK
(부정 응답)를 보냅니다.
송신자는 NAK를 받으면 같은 데이터를 다시 보냅니다.문제는 ACK나 NAK 자체가 손상될 수 있다는 점입니다.
ACK가 손상되어 송신자가 알아보지 못하면 어떻게 해야 할까요?
rdt 2.1: 시퀀스 번호 추가 🔗
송신자는 패킷마다
0과 1의 시퀀스 번호
를 번갈아 붙입니다.
수신자는 이미 받은 번호가 다시 오면 중복으로 판단해 버리고, ACK만 다시 보냅니다.
이렇게 하면 ACK가 사라져 재전송된 패킷도 중복으로 걸러집니다.rdt 2.2: NAK 없애기 🔗
수신자가 받은 마지막 정상 패킷의 번호를 ACK에 담아 보내면, NAK가 없어도 됩니다.
손상된 패킷을 받으면 직전 번호의 ACK를 다시 보내고, 송신자는 그 ACK를 보고 같은 패킷을 재전송합니다.
rdt 3.0: 손실과 타이머 🔗
패킷이 아예 사라지면 수신자가 아무것도 보내지 않으므로, 송신자는 영원히 기다리게 됩니다.
그래서 송신자는 패킷을 보낼 때
타이머
를 함께 시작하고, 제시간에 ACK가 오지 않으면 재전송합니다.
타이머 값이 너무 짧으면 아직 도착 중인 패킷까지 다시 보내게 되지만, 시퀀스 번호가 있으므로 중복은 수신자가 걸러낼 수 있습니다.멈춰 기다리는 방식의 성능 문제 🔗
rdt 3.0은 정확하지만, 송신자가 ACK를 받을 때까지 기다렸다가 다음 패킷을 보냅니다.
이를
stop-and-wait
(멈춰서 기다리기) 방식이라고 합니다.예를 들어 1 Gbps 링크에서 1,000바이트 패킷을 보내고, 왕복 시간(RTT)이 30 ms라고 해 보겠습니다.
패킷을 링크에 밀어 넣는 시간
L/R은 8,000비트 ÷ 1 Gbps = 8 µs입니다.
송신자의 이용률은 다음과 같습니다.U = (L/R) / (RTT + L/R) = 0.008 ms / 30.008 ms ≈ 0.027%
1 Gbps 링크가 있어도 실제로 쓰는 비율은 0.027%에 불과합니다.
나머지 시간은 모두 ACK를 기다리는 데 쓰입니다.
파이프라이닝과 슬라이딩 윈도우 🔗
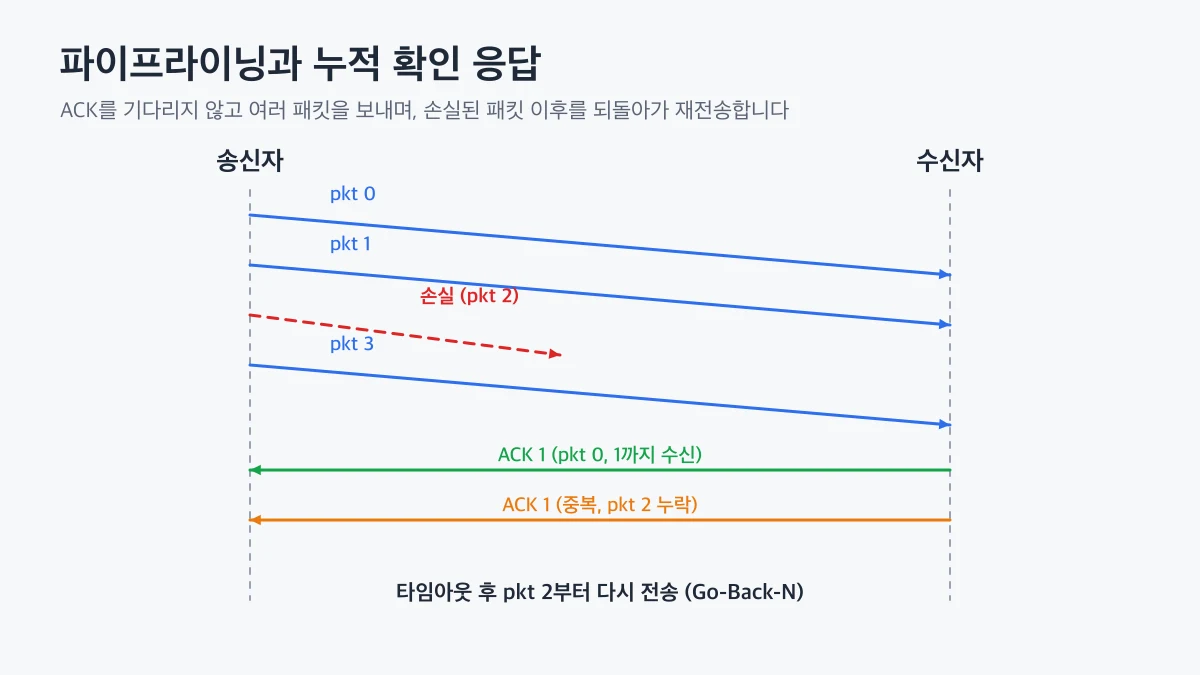
해결책은 ACK를 기다리지 않고 여러 패킷을 한꺼번에 보내는
파이프라이닝
(pipelining)입니다.
송신자는 확인되지 않은 패킷을 최대 N개까지 보낼 수 있고, 이 범위를 윈도우
라고 부릅니다.U = N·(L/R) / (RTT + L/R)
같은 조건에서
N = 1000이면 이용률은 약 26.7%까지 올라갑니다.
이 수치는 손실이 없다는 가정의 이론값입니다.파이프라이닝을 쓰면 두 가지 방식이 필요해집니다.
하나는 누락을 어떻게 처리하느냐이고, 다른 하나는 수신자가 순서가 뒤바뀐 패킷을 어떻게 다루느냐입니다.
| 구분 | Go-Back-N | 선택적 재전송(Selective Repeat) |
|---|---|---|
| 확인 응답 | 누적 ACK (n까지 모두 받음) | 패킷마다 개별 ACK |
| 타이머 | 가장 오래된 미확인 패킷에 하나 | 패킷마다 하나 |
| 재전송 범위 | 타임아웃 시 윈도우 전체 | 손실된 패킷만 |
| 수신자의 버퍼 | 필요 없음, 순서대로만 받음 | 순서가 어긋난 패킷을 버퍼링 |
Go-Back-N
은 수신자가 단순하지만, 패킷 하나가 빠지면 뒤에 도착한 정상 패킷까지 버려지고 윈도우 전체를 다시 보내야 합니다.
선택적 재전송
은 손실된 패킷만 다시 보내므로 대역폭을 아낄 수 있지만, 수신자가 순서가 어긋난 패킷을 저장해 두어야 합니다.송신자가 여러 패킷을 윈도우 안에서 연속으로 보내고, 수신자가 누적 확인 응답을 돌려보내는 파이프라이닝 흐름
👨💻
TCP는 시퀀스 번호와 누적 ACK, 타이머를 조합해 이 원리를 구현합니다.
그래서 TCP 연결에서 재전송이 잦아 보인다면, 손실이 있는지와 타이머가 얼마나 길게 잡혔는지를 함께 확인해 보세요.
Node.js로 손실 상황에서 재전송 확인하기 🔗
아래 예제는 stop-and-wait 방식을 UDP 위에서 구현한 것입니다.
수신 측은 데이터그램의 30%를 일부러 버려서 손실을 흉내 냅니다.
import dgram from "node:dgram";

const PORT = 7171;
const messages = ["m0", "m1", "m2", "m3", "m4"];

const server = dgram.createSocket("udp4");
const received = [];
let expected = 0;

server.on("message", (buf, rinfo) => {
  if (Math.random() < 0.3) {
    console.log(`  [net] drop seq=${buf[0]}`);
    return;
  }
  const seq = buf[0];
  if (seq === expected) {
    received.push(buf.subarray(1).toString());
    expected = 1 - expected;
  }
  server.send(Buffer.from([seq]), rinfo.port, rinfo.address);
});

const client = dgram.createSocket("udp4");
let seq = 0;
let i = 0;
let timer;

function sendCurrent() {
  const payload = Buffer.concat([Buffer.from([seq]), Buffer.from(messages[i])]);
  client.send(payload, PORT, "127.0.0.1");
  timer = setTimeout(() => {
    console.log(`  timeout, retransmit seq=${seq}`);
    sendCurrent();
  }, 100);
}

client.on("message", (ack) => {
  if (ack[0] !== seq) return;
  clearTimeout(timer);
  console.log(`ack seq=${seq} for ${messages[i]}`);
  i++;
  seq = 1 - seq;
  if (i < messages.length) {
    sendCurrent();
  } else {
    console.log("received:", received);
    client.close();
    server.close();
  }
});

server.bind(PORT, () => sendCurrent());
실행할 때마다 손실이 일어나는 위치가 달라서, 재전송 횟수도 실행마다 다릅니다.
그래도 마지막 줄의
received에는 항상 m0부터 m4까지 순서대로 들어 있습니다.
시퀀스 번호와 ACK, 타이머만으로 손실을 견디면서도 순서를 지킬 수 있다는 뜻입니다.
다만 이 예제는 데이터 손실만 흉내 내고 ACK 손실은 다루지 않았습니다.결론 🔗
신뢰성 있는 데이터 전송은
시퀀스 번호로 중복과 순서를 구분하고, 확인 응답으로 수신을 알리며, 타이머로 손실을 복구하는
세 가지 도구로 만들어집니다.
그대로 두면 stop-and-wait는 링크 용량의 극히 일부만 쓰므로, 파이프라이닝으로 윈도우를 여러 개 열어야 합니다.Go-Back-N은 구현이 단순하고 선택적 재전송은 대역폭을 아낍니다. 어느 쪽을 택할지는 손실률과 수신자의 버퍼 여유에 따라 달라집니다.