 프로토콜 계층과 캡슐화Protocol Layers, Service Models, and Encapsulation
📅
들어가기 전에 🔗
프런트엔드 개발자가 API 호출 오류를 보고합니다.
백엔드 개발자는 HTTP 상태 코드를 확인하고, 인프라 담당자는 TCP 연결과 방화벽을, 네트워크 담당자는 IP 경로를 살펴봅니다.
같은 "요청 실패"를 두고 각자 다른 층위를 보고 있는 것입니다.
네트워크는 이처럼
역할별 계층
으로 나뉘어 있습니다.
이번 글에서는 계층 구조가 왜 필요한지, 각 계층이 위 계층에 제공하는 서비스 모델
이 무엇인지 정리합니다.
그리고 데이터가 계층을 지날 때 헤더가 붙고 떨어지는 캡슐화
과정을 macOS에서 직접 확인합니다.계층 구조가 필요한 이유 🔗
각 계층은 바로 아래 계층의 서비스를 이용하고, 자신의 기능을 더해 바로 위 계층에 서비스를 제공합니다.
해외 출장을 예로 들어 보겠습니다.
항공권 구매, 수하물 위탁, 탑승, 이륙과 비행이 순서대로 진행되고, 도착지에서는 착륙, 하기, 수하물 수령이 반대 순서로 진행됩니다.
수하물 단계는 비행기가 어떤 항로로 가는지 몰라도 되고, 항로가 바뀌어도 수하물 처리 방식은 그대로입니다.
네트워크 계층 구조도 같은 장점을 가집니다.
- 모듈화각 계층의 구현을 독립적으로 바꿀 수 있습니다. 예를 들어 링크를 이더넷에서 Wi‑Fi로 바꿔도 웹 애플리케이션 코드는 그대로입니다.
- 복잡도 관리거대한 통신 시스템을 역할별로 나누어 설계하고 분석할 수 있습니다.
- 명확한 장애 구간 구분문제가 생겼을 때 어느 계층의 문제인지 좁혀 갈 수 있습니다.
👍
계층 구조에도 단점이 있습니다.
여러 계층이 비슷한 기능, 예를 들어 오류 검출을 중복으로 수행할 수 있고, 아래 계층의 정보를 위에서 알아야 하는 경우
계층 분리 원칙을 깨는 설계
가 필요해지기도 합니다.인터넷 5계층 🔗
인터넷 프로토콜 스택은 다섯 계층으로 설명합니다.
위에서부터 애플리케이션, 전송, 네트워크, 링크, 물리 계층입니다.
인터넷 호스트가 지켜야 할 계층별 요구 사항은 RFC 1122↗에 정리되어 있습니다.
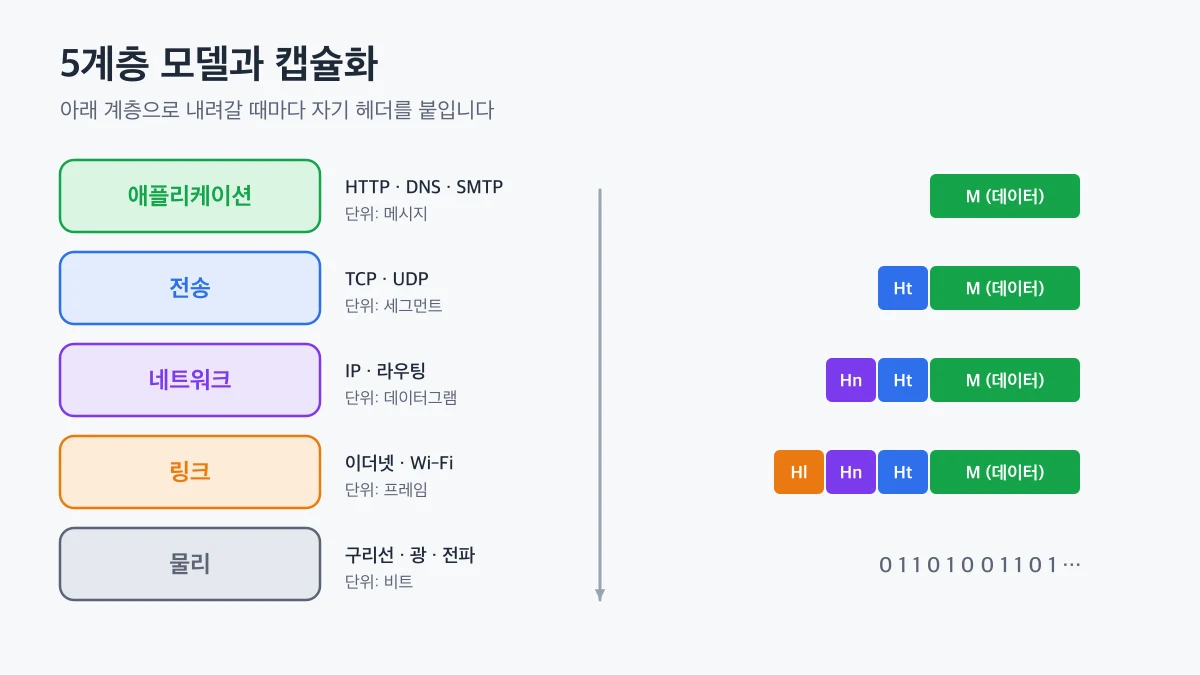
인터넷 5계층의 대표 프로토콜과 데이터 단위, 아래 계층으로 내려가며 헤더가 하나씩 추가되는 캡슐화 과정
애플리케이션 계층 🔗
네트워크 애플리케이션과 그 프로토콜이 위치하는 계층입니다.
웹의 HTTP, 이메일의 SMTP, 도메인 이름을 IP 주소로 바꾸는 DNS가 여기에 속합니다.
이 계층에서 주고받는 데이터 단위를
메시지
(message)라고 합니다.전송 계층 🔗
애플리케이션 메시지를 상대 호스트의 올바른 프로세스까지 전달합니다.
TCP
는 연결 지향 서비스로 전달 보장, 순서 보장, 흐름 제어, 혼잡 제어를 제공하고, UDP
는 이런 기능 없이 최소한의 비연결형 서비스를 제공합니다.
전송 계층의 데이터 단위는 세그먼트
(segment)입니다.네트워크 계층 🔗
세그먼트를 담은
데이터그램
(datagram)을 출발지 호스트에서 목적지 호스트까지 라우터를 거쳐 전달합니다.
데이터그램의 형식과 주소 체계를 정의하는 IP
가 핵심 프로토콜이며, 경로를 결정하는 여러 라우팅 프로토콜도 이 계층에 속합니다.링크 계층 🔗
네트워크 계층은 데이터그램을 경로상 다음 노드로 넘길 때 링크 계층의 서비스를 이용합니다.
이더넷, Wi‑Fi가 대표적이며, 데이터 단위는
프레임
(frame)입니다.
데이터그램은 목적지까지 가는 동안 구간마다 서로 다른 링크 계층 프로토콜을 거칠 수 있습니다.물리 계층 🔗
프레임 안의
개별 비트
를 링크를 따라 다음 노드로 옮깁니다.
같은 이더넷이라도 UTP, 동축 케이블, 광섬유에 따라 물리 계층 프로토콜이 달라집니다.| 계층 | 역할 | 대표 프로토콜 | 데이터 단위 |
|---|---|---|---|
| 애플리케이션 | 애플리케이션 간 메시지 교환 | HTTP, DNS, SMTP | 메시지 |
| 전송 | 프로세스 간 전달 | TCP, UDP | 세그먼트 |
| 네트워크 | 호스트 간 경로 전달 | IP, 라우팅 프로토콜 | 데이터그램 |
| 링크 | 인접 노드 간 전달 | 이더넷, Wi‑Fi | 프레임 |
| 물리 | 비트 전송 | 매체별 신호 규격 | 비트 |
서비스 모델 🔗
계층 구조에서 각 계층이 위 계층에 약속하는 기능을
서비스 모델
(service model)이라고 합니다.
예를 들어 TCP를 쓰는 애플리케이션은 "보낸 바이트가 순서대로 빠짐없이 도착한다"는 서비스를 기대할 수 있습니다.
반면 그 아래의 IP는 최선형 전달
(best-effort delivery) 서비스만 제공하므로, 데이터그램이 손실되거나 순서가 바뀌거나 중복될 수 있습니다.즉 신뢰성 없는 IP 위에서 TCP가 재전송과 순서 정렬을 수행해 신뢰성 있는 서비스를 만들어 냅니다.
이처럼
아래 계층의 서비스에 기능을 더해 위 계층에 더 나은 서비스를 제공하는 것
이 계층 구조의 핵심입니다.OSI 7계층과의 차이 🔗
ISO가 제안한 OSI 참조 모델은 네트워크 통신을 일곱 계층으로 나눕니다 (Cloudflare · What is the OSI Model?↗).
인터넷 5계층에는 OSI의
표현 계층
과 세션 계층
이 따로 없습니다.표현 계층은 데이터 압축, 암호화, 형식 변환을, 세션 계층은 데이터 교환의 동기화와 체크포인트를 담당합니다.
인터넷에서는 이런 기능이 필요하면 애플리케이션이 직접 구현합니다.
예를 들어 HTTPS의 암호화는 TLS 라이브러리로, JSON 직렬화는 애플리케이션 코드로 처리합니다.
캡슐화 🔗
데이터는 송신 측에서 계층을 내려가며 헤더가 붙고, 수신 측에서 계층을 올라가며 헤더가 떨어집니다.
송신과 수신 과정 🔗
애플리케이션 계층의 메시지 M이 전송 계층에 전달되면, 전송 계층은 포트 번호와 오류 검출 정보를 담은 헤더 Ht를 붙여 세그먼트를 만듭니다.
네트워크 계층은 출발지와 목적지 IP 주소를 담은 헤더 Hn을 붙여 데이터그램을 만들고, 링크 계층은 헤더 Hl을 붙여 프레임을 만듭니다.
이 과정을
캡슐화
(encapsulation)라고 합니다.수신 측에서는 반대로 링크 계층부터 자신의 헤더를 확인하고 제거한 뒤 위 계층으로 넘기는
역캡슐화
가 일어납니다.
마지막에 붙은 헤더가 가장 먼저 제거되므로, 이 과정은 자료구조의 스택
(LIFO)과 같은 순서로 동작합니다.type Layer = "transport" | "network" | "link";
const headers: Record<Layer, string> = { transport: "Ht", network: "Hn", link: "Hl" };
function encapsulate(message: string) {
const stack: string[] = [];
for (const layer of ["transport", "network", "link"] as Layer[]) {
stack.push(headers[layer]);
}
return { stack, frame: [...stack].reverse().join("|") + "|" + message };
}
function decapsulate(stack: string[]) {
while (stack.length) console.log(`remove ${stack.pop()}`);
}
const { stack, frame } = encapsulate("M");
console.log(frame);
decapsulate(stack);실행하면 프레임은
Hl|Hn|Ht|M 형태가 되고, 역캡슐화는 Hl, Hn, Ht 순서로 헤더를 제거합니다.라우터와 스위치가 처리하는 계층 🔗
모든 장비가 다섯 계층을 다 구현하지는 않습니다.
링크 계층 스위치
는 물리 계층과 링크 계층까지만 처리하고, 라우터
는 네트워크 계층까지 처리합니다.
호스트만 다섯 계층을 모두 구현합니다.그래서 라우터는 IP 헤더를 보고 경로를 결정하지만, TCP 헤더나 HTTP 메시지 내용은 원칙적으로 해석하지 않습니다.
다만 방화벽이나 로드 밸런서처럼
전송 계층이나 애플리케이션 계층까지 들여다보는 장비
도 있으므로, 장애 분석 때는 경로상 장비가 어느 계층까지 다루는지 확인해야 합니다.👨💻
API 요청 오류를 분석할 때는 계층 순서대로 확인하면 빠릅니다.
curl -v 출력에서 DNS 조회와 TCP 연결, TLS 핸드셰이크가 성공했는지 먼저 보고, 그다음 HTTP 상태 코드와 응답 본문을 확인합니다.macOS에서 헤더 확인 🔗
tcpdump를 사용하면 실제로 오가는 패킷의 계층별 헤더를 볼 수 있습니다.
먼저 터미널 하나에서 패킷 캡처를 시작합니다.sudo tcpdump -i en0 -nn -e -c 6 tcp port 443 and host www.promleeblog.com다른 터미널에서 요청을 보냅니다.
curl -s -o /dev/null https://www.promleeblog.com-e링크 계층 헤더인 출발지와 목적지 MAC 주소를 함께 출력합니다.-nnIP 주소와 포트 번호를 이름으로 바꾸지 않고 숫자로 보여 줍니다.-c 6패킷 6개를 캡처한 뒤 종료합니다.
출력 한 줄에서 MAC 주소는 링크 계층, IP 주소는 네트워크 계층, 포트 번호와
Flags [S] 같은 TCP 플래그는 전송 계층의 정보입니다.
HTTPS 요청이므로 HTTP 메시지는 TLS로 암호화되어 내용이 보이지 않습니다.
sudo 권한이 필요하며, 유선 연결을 쓰면 en0 대신 해당 인터페이스 이름을 지정합니다.Linux에서도 같은
tcpdump 명령을 사용할 수 있고, Windows에서는 Wireshark로 같은 정보를 확인할 수 있습니다.결론 🔗
네트워크는
애플리케이션, 전송, 네트워크, 링크, 물리
다섯 계층으로 나뉘며, 각 계층은 아래 계층의 서비스에 기능을 더해 위 계층에 서비스를 제공합니다.
데이터는 송신 측에서 계층을 내려가며 헤더가 붙는 캡슐화
를, 수신 측에서 헤더를 떼어 내는 역캡슐화를 거칩니다.
라우터와 스위치는 필요한 계층까지만 처리하므로, 장애가 생기면 어느 계층의 문제인지부터 구분해야 합니다.이것으로 Network Intro 시리즈를 마칩니다.
이후 시리즈에서는 이번 글의 맨 위 계층인
애플리케이션 계층
부터 HTTP와 DNS를 다룰 예정입니다.