サービスのサーバを新しいクラウドに移し、ドメインのIPアドレスを変更しました。
ところが、新しいサーバにアクセスするユーザーもいれば、数時間たっても以前のサーバにアクセスし続けるユーザーもいます。
この現象は、ドメイン名をIPアドレスに変換する
DNS
が応答をさまざまな場所に
キャッシュ
するために起こります。
前の記事では、ブラウザがHTTPでサーバとメッセージをやり取りする流れを見ました。
しかし、HTTPリクエストを送るには、まずサーバのIPアドレスを知る必要があります。
この記事では、DNSの階層構造と問い合わせの流れ、キャッシュ、そして主要なレコードを実際に調べる方法をまとめます。
DNS(Domain Name System)は、人が覚えやすいホスト名をルータが使うIPアドレスに変換する分散データベースであり、それを問い合わせるアプリケーション層プロトコルです。
DNSは主にUDPの53番ポートを使い、応答が大きい場合やゾーン転送が必要な場合はTCPを使います。
ブラウザが
www.example.comにアクセスすると、OSのDNSクライアントがまずIPアドレスを問い合わせ、その結果でTCP接続を確立します。
名前の変換以外にも、DNSは次のサービスを提供します。
ホストの別名
複雑な実際の名前(正規名)の代わりに、覚えやすい別名を使えるようにします。メールサーバの別名
example.comのようなドメイン宛てのメールを、実際のメールサーバに届けるよう案内します。負荷分散
1つの名前に複数のIPアドレスを登録し、応答のたびに順序を入れ替えてリクエストを複数のサーバに分散します。
1台のDNSサーバが世界中のすべての名前を管理すると、1回の障害でインターネット全体が止まり、すべての問い合わせが1か所に集中します。
そこでDNSは名前空間を分割し、複数のサーバが
階層的に
管理します。
ルートDNSサーバ
TLDサーバのアドレスを教えます。13のルートサーバ名の下で、世界中の数千のインスタンスがエニーキャストで運用されています(IANA · Root Servers↗)。TLD DNSサーバ
.com、.orgのような一般トップレベルドメインと、.kr、.jpのような国別ドメインを担当し、各ドメインの権威DNSサーバのアドレスを教えます。権威DNSサーバ
特定のドメインの実際のレコードを持っているサーバです。組織が自ら運用するか、Route 53やCloudflareのようなDNSホスティングサービスを使います。
階層の外側には
ローカルDNSサーバ
があります。
家庭では通信事業者やルータ、会社では社内DNSがこの役割を担い、ホストの問い合わせを代わりに受けて階層をたどって答えを見つけてきます。
1.1.1.1、
8.8.8.8のようなパブリックDNSもローカルDNSサーバとして使えます。
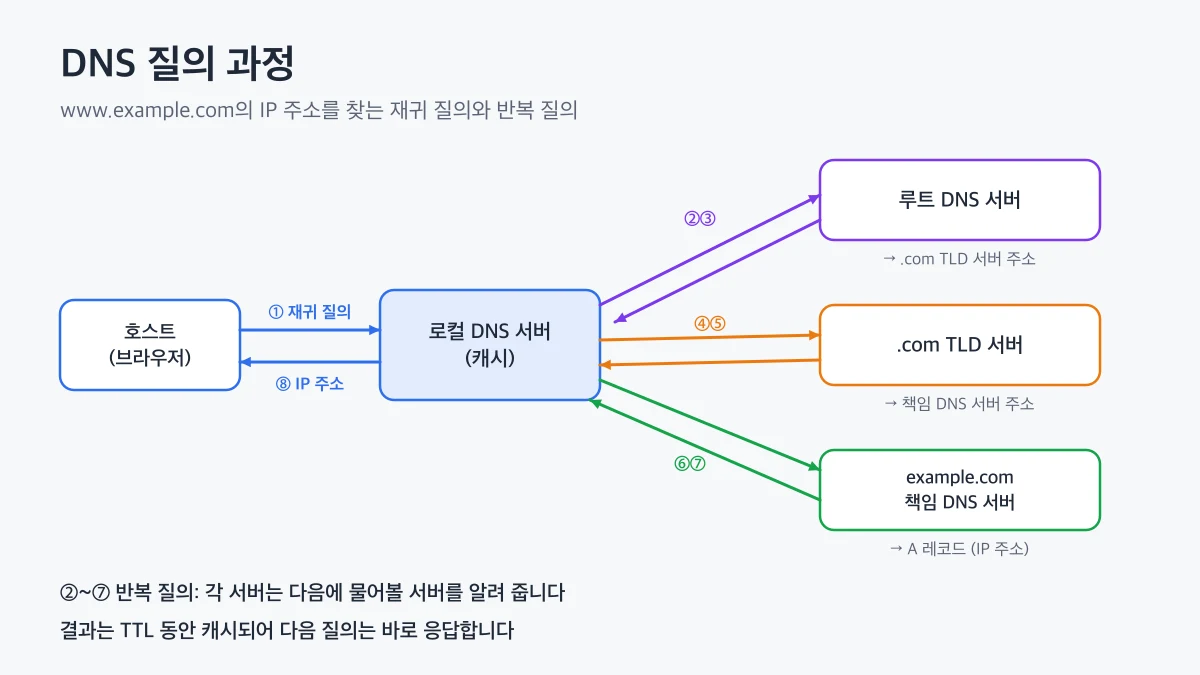
ホストがローカルDNSサーバに問い合わせると、ローカルDNSサーバがルート、TLD、権威DNSサーバに順に問い合わせてIPアドレスを取得し、結果をキャッシュする流れ
ホストがwww.example.comのアドレスを調べる流れは次のとおりです。
- ホストがローカルDNSサーバに問い合わせます。
- ローカルDNSサーバがルートサーバに尋ねると、ルートサーバは
.comTLDサーバのアドレスを教えます。
- ローカルDNSサーバがTLDサーバに尋ねると、TLDサーバは
example.comの権威DNSサーバのアドレスを教えます。
- ローカルDNSサーバが権威DNSサーバに尋ねてIPアドレスを受け取り、それをホストに渡します。
1のように最終的な答えを
代わりに探してもらうよう
任せる方式を
再帰問い合わせ
(recursive query)といいます。
2〜4のように
次に尋ねるサーバ
だけを受け取る方式は
反復問い合わせ
(iterative query)です。
通常、ホストとローカルDNSサーバの間は再帰問い合わせ、ローカルDNSサーバと他のDNSサーバの間は反復問い合わせを使います。
この流れはデータ構造の
木の探索
に似ています。
ルートから始め、名前の右側のラベルから1段階ずつ子ノードへ下りながら答えを探します。
毎回ルートから探すと、1回の問い合わせに何度も往復が必要になります。
そこでDNSサーバは受け取った応答を
キャッシュ
し、同じ問い合わせが来たら階層をたどらずにすぐ応答します。
TLDサーバのアドレスはほとんどローカルDNSサーバにキャッシュされているため、実際にルートサーバまで届く問い合わせは多くありません。
キャッシュされたレコードは
TTL
(Time To Live)が過ぎると削除されます。
冒頭のサーバ移行の例のように、IPアドレスを変えても以前のレコードのTTLが切れるまでは、一部のユーザーが以前のアドレスを使い続けます。
👨💻
サーバ移行の予定があるなら、
数日前にレコードのTTLを300秒程度まで下げて
おいてください。
以前のTTLがすべてのキャッシュで切れた後にIPアドレスを変えれば切り替えは数分で終わり、移行が安定したらTTLを元に戻せばよいです。
権威DNSサーバは
リソースレコード
(resource record)を保存します。
レコードは名前、値、タイプ、TTLで構成され、タイプによって名前と値の意味が変わります。
| タイプ | 名前 | 値 | 使用例 |
|---|
| A | ホスト名 | IPv4アドレス | Webサーバのアドレス |
|---|
| AAAA | ホスト名 | IPv6アドレス | IPv6 Webサーバのアドレス |
|---|
| CNAME | 別名 | 正規ホスト名 | wwwをCDNのアドレスに接続 |
|---|
| NS | ドメイン | 権威DNSサーバ名 | ドメインのDNSサーバの委任 |
|---|
| MX | ドメイン | メールサーバ名 | ドメインのメール受信 |
|---|
| TXT | 名前 | 任意のテキスト | ドメイン所有の確認、SPF |
|---|
たとえば
wwwにCNAMEレコードを置き、値としてCDNが提供したホスト名を指定すると、実際のIPアドレスはCDNが管理します。
CDNはユーザーの位置に応じて異なるAレコードを返し、近くのサーバに接続させます。
macOSにはDNS問い合わせツールのdigが標準でインストールされています。
dig www.example.com +noall +answer
dig example.com MX +short
dig example.com NS +short
- 最初のコマンドは応答の回答セクションだけを出力します。2列目の数字が残りのTTL(秒)で、4列目がレコードタイプです。
- 2番目と3番目のコマンドは、ドメインのメールサーバと権威DNSサーバを値だけ簡潔に表示します。
同じコマンドを続けて実行すると、TTLが減っていくのがわかります。
ローカルDNSサーバがキャッシュした応答を返しているということです。
ルートからの反復問い合わせの流れを自分でたどるには、+traceオプションを使います。
dig www.example.com +trace
出力で、ルートサーバ、
.comTLDサーバ、権威DNSサーバが順に応答する流れを確認できます。
Windowsでは
nslookup、Linuxでは
digや
hostコマンドを使います。
👍
digはシステムのリゾルバを経由せずにDNSサーバへ直接問い合わせるため、ブラウザが実際に使う結果と異なることがあります。
macOSでOSのキャッシュが疑わしい場合は、
sudo dscacheutil -flushcacheコマンドでキャッシュを消してから再度確認してください。
DNSはホスト名をIPアドレスに変換する
階層的な分散データベース
です。
ローカルDNSサーバがルート、TLD、権威DNSサーバに順に問い合わせて答えを見つけ、結果をTTLの間キャッシュして同じ問い合わせにすばやく応答します。
権威DNSサーバのA、CNAME、MXなどのレコードが、Webサーバ、CDN、メールサーバへの経路を決めます。
ドメインの設定を変えたのに反映されない場合は、まず
digでTTLと応答しているサーバを確認してみてください。
次の記事からはトランスポート層シリーズに移り、アプリケーション層の下でプロセス間通信を担う
トランスポート層のサービス
を見ていきます。