Wiresharkでパケットをキャプチャして分析する - コードで学ぶネットワーク10日目
📅
はじめに 🔗
前回は、ネットワークを守るファイアウォールとNATを学びました。
今回は、実際にネットワークを行き交うデータの断片である*パケット(Packet)*を捕まえて、中身を見ていきます。
そのために使うツールが、
Wireshark
です。これまで学んだOSI参照モデルの7層、TCP/IP、HTTPなどが、実際の通信でどう動くかを確認できます。パケットキャプチャとは? 🔗
パケットキャプチャは、LANカードやWi-Fiカードなどのネットワークインターフェースを通るデータパケットを捕まえ、記録して分析する技術です。
やり取りされる手紙を途中で開いて中身を確かめるのに似ていますが、ここでは合法的な学習目的で使います。
開発者やネットワーク管理者は、パケットキャプチャで次の作業を行えます。
- ネットワーク障害への対処インターネットが遅い理由や、特定のサービスに接続できない原因を見つけるのに役立ちます。
- プロトコルの学習TCPハンドシェイクの流れや、HTTPのリクエストとレスポンスの構造など、理論で学んだ動作を実際に確認できます。
- セキュリティ分析不審な通信やマルウェアの活動を検知し、分析するために使えます。
- 性能分析遅延やデータ転送量を測って、ネットワークの性能を評価し、改善点を見つけます。
Wireshark 🔗
Wiresharkは、広く使われているオープンソースのネットワークプロトコルアナライザーです。
無償ながら豊富な機能があり、専門家から学生まで利用しています。
Wiresharkをインストールする 🔗
Wiresharkは、Windows、macOS、Linuxなどの主なOSに対応しています。
- 公式サイトを開くwww.wireshark.org↗ にアクセスします。
- ダウンロード利用するOSに合った最新の安定版をダウンロードします。
- インストールダウンロードしたインストーラーを起動し、案内に従います。
- Windowsの場合インストール中に、パケットキャプチャ用ライブラリのNpcap(旧版ではWinPcap)を併せて入れるオプションが出ます。Wiresharkを正しく動かすために必要で、通常は最初から選択されています。
- macOSの場合インストール後の初回起動時に、権限についての案内が出る場合があります。案内に従って必要な権限を設定します。 また、ChmodBPFをインストールしてパケットキャプチャの権限を付与します。アプリ内の項目をクリックしてインストールできます。
Wiresharkの基本操作 🔗
初めて開くと複雑に見えるかもしれませんが、基本操作は難しくありません。詳しい実習に進む前に、基本を確認します。
-
ネットワークインターフェースを選ぶ
- Wiresharkを起動すると、EthernetやWi-Fiなど、コンピューターのネットワークインターフェースが並びます。
- インターネットにつながり、通信が発生しているものを選びます。わからなければ、名前の横に表示される通信量のグラフが活発に動いているものを選びます。
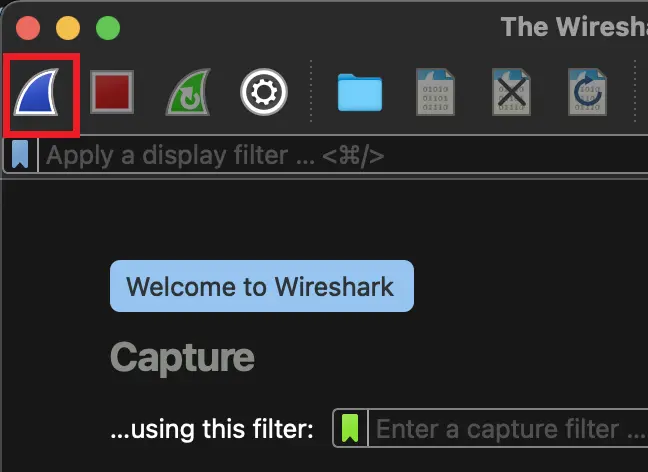
- インターフェースをダブルクリックするか、選択して上部の青いサメのひれのアイコン(Start capturing packets)を押すと、キャプチャが始まります。
-
キャプチャを開始・停止する
- キャプチャを始めると、多数のパケットがリアルタイムで表示されます。
- 必要なデータを集めたら、赤い四角のアイコン(Stop capturing packets)を押して止めます。
-
Wiresharkの画面構成を見る取得したパケットの画面は、通常、次の3領域に分かれます。
- パケット一覧(Packet List Pane)パケットが時系列に1行ずつ表示されます。番号、時刻、送信元と宛先のIPアドレス、プロトコル、長さ、情報の概要を確認できます。
- パケット詳細(Packet Details Pane)一覧でパケットを選ぶと、Ethernetヘッダー、IPヘッダー、TCPヘッダー、HTTPデータなど、層ごとの情報がツリーで表示されます。プロトコルの項目を展開して詳しい値を確認できます。
- パケットのバイト列(Packet Bytes Pane)選んだパケットの実データを16進数とASCII文字で表示します。詳細画面で項目を選ぶと対応箇所が強調表示され、実データと照らし合わせられます。
-
フィルターを使う
- パケットが多すぎると目的の情報を探しにくくなります。*表示フィルター(Display Filter)*を使うと、条件に合うパケットに絞れます。
- 上部のフィルター欄に条件を入力し、Enterを押します。
- よく使うフィルター
ip.addr == 192.168.0.1は、送信元か宛先のIPアドレスが192.168.0.1のパケットです。tcp.port == 80は、送信元か宛先のTCPポートが80のパケットです。主にHTTPで使います。tcp.port == 443は、送信元か宛先のTCPポートが443のパケットです。主にHTTPSで使います。httpは、HTTPを使うパケットです。dnsは、DNSを使うパケットです。!(arp)は、ARP以外のすべてのパケットです。感嘆符はnotを表します。tcp.flags.syn == 1 && tcp.flags.ack == 1は、3ウェイハンドシェイクで使うTCP SYN-ACKパケットです。
実習 - HTTPリクエストを分析する 🔗
Wiresharkを使い、Webサイトにアクセスするときに行き交うパケットを観察しましょう。
- 準備Wiresharkを開き、ネットワークインターフェースを選びます。
- インターフェースが複数あれば、現在インターネットにつながっているものを選びます。
HTTPSは暗号化されていて中身の分析が難しいため、ここではHTTPを使います。テスト用のサイトがなければ、HTTPを使う古いサイトを探すか、簡単なローカルWebサーバーを立ててアクセスできます。公開されているHTTPサイトは減りつつあります。- 適切なHTTPサイトが見つからない場合は、例示用に予約されている
http://example.comや、世界初のWebサイトのhttp://info.cern.chを試せます。
- Wiresharkでキャプチャを開始するインターフェースを選び、青いサメのひれのアイコンを押すか、メニューの
Capture > Startを選びます。 - ブラウザでHTTPサイトを開くブラウザで用意したHTTPアドレスを開き、ページが完全に読み込まれるまで待ちます。
- Wiresharkでキャプチャを止める読み込みが終わったらWiresharkに戻り、赤い四角のアイコンを押すか、
Capture > Stopを選びます。 - HTTPパケットに絞るフィルター欄に
httpと入力し、Enterを押してHTTP関連のパケットだけを表示します。 - パケットを分析する
- HTTP GETリクエストを探す一覧から、クライアント(自分のIPアドレス)がWebサーバーへ送った
GET / HTTP/1.1などの要求を探し、選択します。 - リクエストの詳細を確認する詳細画面の「Hypertext Transfer Protocol」を展開し、リクエスト行(Request Line)や、
Host、User-Agentなどのヘッダーを確認します。 - HTTPレスポンスを探すサーバーがクライアントに返した
HTTP/1.1 200 OKなどのレスポンスを探し、選択します。 - レスポンスの詳細を確認する詳細画面でステータス行(Status Line)、ヘッダー、HTMLなどのレスポンス本文があればその内容を確認します。HTMLは「Line-based text data」などの項目に出ることがあります。
- TCPハンドシェイクを確認する(任意)HTTPのフィルターを外し、要求の直前に行われたTCPの3ウェイハンドシェイク(SYN、SYN-ACK、ACK)を探します。フィルターの例は
tcp.port == 80 && (tcp.flags.syn == 1 || tcp.flags.ack == 1)です。
この実習で、Webブラウザとサーバーの実際のやり取りをパケット単位で観察し、HTTPの構造への理解を深められます。
Wiresharkを使うヒント 🔗
- キャプチャファイルの保存と再表示パケットを
File > Save Asで保存し、あとからFile > Openで開いて分析できます。 - 統計機能Wiresharkの
Statisticsメニューには各種統計があります。プロトコル階層ごとの分布、通信の組(Conversation)、エンドポイント(Endpoint)の一覧などから、通信全体の傾向を把握できます。 - 色分けルールプロトコルや条件に応じて一覧を色分けし、重要なパケットを見分けやすくします。
View > Coloring Rulesで確認できます。 - 右クリックメニュー一覧や詳細画面を右クリックすると、「Follow > TCP Stream」などの分析機能が使えます。「Follow TCP Stream」は、指定したTCP接続全体のデータの流れを再構成して表示します。
おわりに 🔗
今回は、ネットワーク分析ツールのWiresharkとその基本操作を紹介し、実際のHTTPパケットを取得して分析しました。
Wiresharkを使うと、普段は見えない通信の中身を調べられ、ネットワーク障害への対処やプロトコルの理解に役立ちます。
初めは複雑に見えても、何度か使い、さまざまなフィルターを試して慣れていくと、ネットワークへの理解がさらに深まります。
次回は、ネットワーク性能を最適化する方法と、ボトルネックへの対処を学びます。