ネットワーク管理者が、ある部署のWebトラフィックだけを別の経路に流したいとします。
ルータは宛先IPアドレスだけで出力ポートを決めるため、同じ宛先へのトラフィックは出どころに関係なく同じように転送されます。
これは
前の記事で見たIPのフォワーディングの仕組みです。
この記事では、複数のヘッダフィールドで転送ルールを細かく決められる
一般化されたフォワーディング
(generalized forwarding)と、そのルールを中央で管理する
SDN
(Software-Defined Networking)を見ていきます。
従来のルータのフォワーディングテーブルは、宛先アドレスのprefixを出力ポートに対応させる表です。
ルータはパケットの宛先IPアドレスを見て、最も長く一致するprefixを探し、出力ポートを選びます。
この方法は単純で高速ですが、送信元アドレスやポート番号を基準に経路を分けることは困難です。
ポリシーを変えるには、ルータを1台ずつ設定し直すか、複数の機器にまたがる複雑な迂回構成を作る必要があります。
一般化されたフォワーディングでは、転送ルールを
マッチ
(match)と
アクション
(action)の組で表現します。
マッチは複数のヘッダフィールド(入力ポート、送信元と宛先のIP、ポート番号、プロトコルなど)を基準にパケットを選び、アクションはそのパケットに何をするかを定めます。
| マッチ | アクション | 説明 |
|---|
| 宛先IPが10.0.1.*の範囲 | ポート2へ転送 | 基本のフォワーディング |
|---|
| 送信元IPが10.0.9.5かつ宛先ポートが80 | ドロップ | 特定のホストのHTTPリクエストを遮断 |
|---|
| 宛先IPが10.0.3.7 | 宛先IPを10.0.4.7に書き換えてポート3へ転送 | ヘッダの変更 |
|---|
| 一致するルールがない | コントローラに送信 | 初めて見るフローの処理 |
|---|
アクションには、転送のほかに
ドロップ
、
ヘッダフィールドの変更
、
コントローラへの送信
などがあります。
そのため、先ほどの部署トラフィックの分離も「送信元がその部署の範囲で、宛先がWebサーバなら別のポートへ送る」という1行のルールで表せます。
👍
フローテーブルのエントリ数は、スイッチのハードウェアが許容する容量に制限されます。
ルールを細かく分けるほどエントリが増えるので、必要な基準だけを選んでマッチフィールドを設計しなければなりません。
従来のルータは、パケットを転送する
データ平面
と、経路を計算してフォワーディングテーブルを作る
制御平面
を、同じ機器の中に持っています。
SDNはこの2つを分離します。
データ平面
: スイッチやルータがフローテーブルに従ってパケットを素早く転送します。制御平面
: 遠隔にあるコントローラ
がネットワーク全体を見てルールを計算し、各機器にインストールします。南向きインターフェース
: コントローラと機器がルールをやり取りする経路です。代表的なプロトコルはOpenFlowです。北向きインターフェース
: ネットワークポリシーを要求するアプリケーションとコントローラの間の経路です。
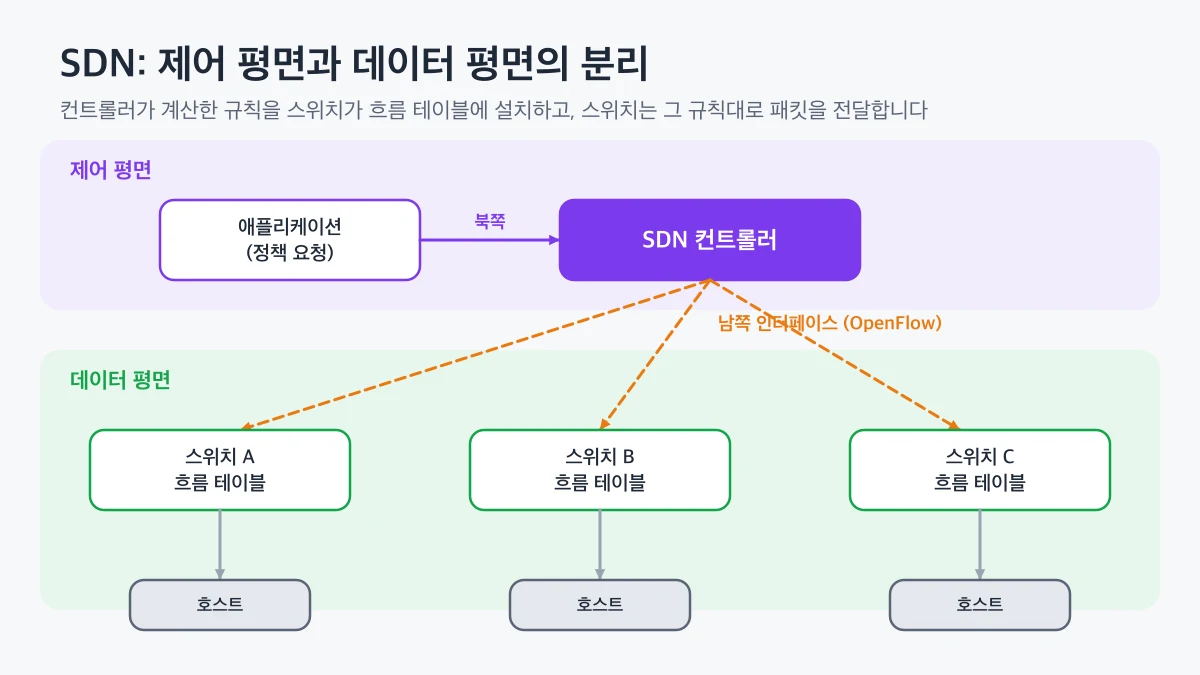
SDN構造で、上段の制御平面にあるコントローラが南向きインターフェースを通じて、下段のデータ平面のスイッチにフローテーブルのルールを設置する様子
この構造では、ポリシーを変えたいときはコントローラのルールを修正するだけで済み、すべての機器を1台ずつ設定する必要はありません。
反対に、コントローラが停止すると新しいフローの経路を決められなくなるため、実際の構成ではコントローラを複数台で冗長化するのが一般的です。
一般化されたフォワーディングは、転送ルールを宛先アドレス1つではなく、
マッチとアクションの組
で表現します。
SDNは、この規則を制御平面のコントローラが中央で計算し、データ平面のスイッチがそれに忠実に従って実行する構造です。