フロントエンド開発者がAPI呼び出しのエラーを報告します。
バックエンド開発者はHTTPステータスコードを確認し、インフラ担当者はTCP接続とファイアウォールを、ネットワーク担当者はIP経路を調べます。
同じ「リクエスト失敗」について、それぞれが異なる層を見ているのです。
ネットワークはこのように
役割ごとの階層
に分かれています。
この記事では、階層構造がなぜ必要なのか、各階層が上位の階層に提供する
サービスモデル
とは何かを整理します。
そして、データが階層を通過する際にヘッダーが付いたり外れたりする
カプセル化
の過程を、macOSで実際に確認します。
各階層はすぐ下の階層のサービスを利用し、自身の機能を加えて、すぐ上の階層にサービスを提供します。
海外出張を例に考えてみましょう。
航空券の購入、手荷物の預け入れ、搭乗、離陸と飛行が順に進み、到着地では着陸、降機、手荷物の受け取りが逆の順序で進みます。
手荷物の段階は飛行機がどの航路を飛ぶかを知る必要がなく、航路が変わっても手荷物の処理方法はそのままです。
ネットワークの階層構造にも同じ利点があります。
モジュール化
各階層の実装を独立して変更できます。たとえばリンクをイーサネットからWi‑Fiに変えても、Webアプリケーションのコードはそのままです。複雑さの管理
巨大な通信システムを役割ごとに分けて設計し、分析できます。障害区間の明確な切り分け
問題が起きたとき、どの階層の問題なのかを絞り込んでいけます。
👍
階層構造にも欠点があります。
複数の階層が似た機能、たとえばエラー検出を重複して行うことがあり、下位階層の情報を上位で知る必要がある場合は、
階層分離の原則を破る設計
が必要になることもあります。
インターネットのプロトコルスタックは5つの階層で説明されます。
上から順に、アプリケーション層、トランスポート層、ネットワーク層、リンク層、物理層です。
インターネットのホストが満たすべき階層ごとの要件は
RFC 1122↗にまとめられています。
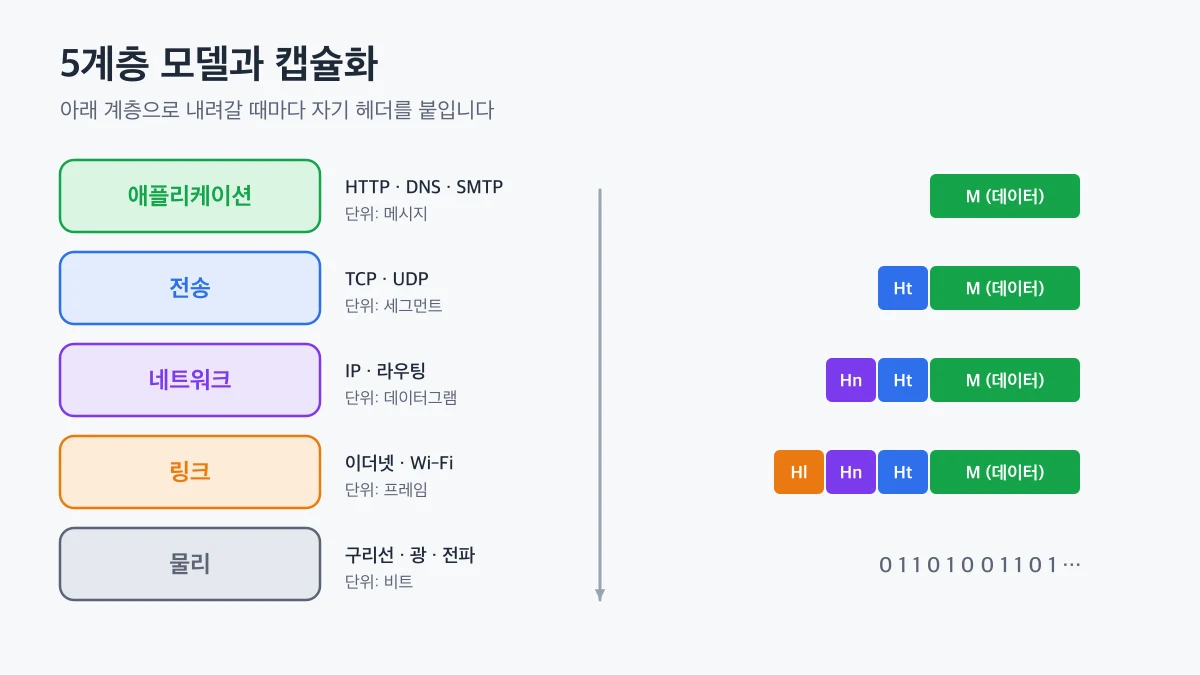
インターネット5階層の代表的なプロトコルとデータ単位、下位の階層に進むたびにヘッダーが一つずつ追加されるカプセル化の過程
ネットワークアプリケーションとそのプロトコルが位置する層です。
WebのHTTP、電子メールのSMTP、ドメイン名をIPアドレスに変換するDNSがここに属します。
この層でやり取りされるデータ単位を
メッセージ
(message)と呼びます。
アプリケーションのメッセージを相手ホストの正しいプロセスまで届けます。
TCP
はコネクション型のサービスで、配送保証、順序保証、フロー制御、輻輳制御を提供し、
UDP
はこれらの機能を持たない最小限のコネクションレス型サービスを提供します。
トランスポート層のデータ単位は
セグメント
(segment)です。
セグメントを格納した
データグラム
(datagram)を、送信元ホストから宛先ホストまでルーターを経由して届けます。
データグラムの形式とアドレス体系を定義する
IP
が中心的なプロトコルで、経路を決定するさまざまなルーティングプロトコルもこの層に属します。
ネットワーク層は、データグラムを経路上の次のノードに渡すときにリンク層のサービスを利用します。
イーサネットやWi‑Fiが代表的で、データ単位は
フレーム
(frame)です。
データグラムは宛先に届くまでの間、区間ごとに異なるリンク層プロトコルを通過することがあります。
フレーム内の
個々のビット
を、リンクに沿って次のノードへ運びます。
同じイーサネットでも、UTP、同軸ケーブル、光ファイバーによって物理層のプロトコルは異なります。
| 階層 | 役割 | 代表的なプロトコル | データ単位 |
|---|
| アプリケーション | アプリケーション間のメッセージ交換 | HTTP、DNS、SMTP | メッセージ |
|---|
| トランスポート | プロセス間の配送 | TCP、UDP | セグメント |
|---|
| ネットワーク | ホスト間の経路配送 | IP、ルーティングプロトコル | データグラム |
|---|
| リンク | 隣接ノード間の配送 | イーサネット、Wi‑Fi | フレーム |
|---|
| 物理 | ビット伝送 | 媒体ごとの信号規格 | ビット |
|---|
階層構造において、各階層が上位の階層に約束する機能を
サービスモデル
(service model)と呼びます。
たとえばTCPを使うアプリケーションは、「送ったバイトが順序どおり欠けることなく届く」というサービスを期待できます。
一方、その下のIPは
ベストエフォート型配送
(best-effort delivery)のサービスしか提供しないため、データグラムは失われたり、順序が入れ替わったり、重複したりすることがあります。
つまり、信頼性のないIPの上でTCPが再送と順序の整列を行い、信頼性のあるサービスを作り出しています。
このように
下位階層のサービスに機能を加えて、上位階層により良いサービスを提供すること
が階層構造の核心です。
プレゼンテーション層はデータの圧縮、暗号化、形式変換を、セッション層はデータ交換の同期やチェックポイントを担当します。
インターネットでは、これらの機能が必要な場合はアプリケーションが自ら実装します。
たとえばHTTPSの暗号化はTLSライブラリで、JSONのシリアライズはアプリケーションのコードで処理します。
データは送信側で階層を下るごとにヘッダーが付き、受信側で階層を上るごとにヘッダーが外れます。
アプリケーション層のメッセージMがトランスポート層に渡されると、トランスポート層はポート番号とエラー検出情報を含むヘッダーHtを付けてセグメントを作ります。
ネットワーク層は送信元と宛先のIPアドレスを含むヘッダーHnを付けてデータグラムを作り、リンク層はヘッダーHlを付けてフレームを作ります。
この過程を
カプセル化
(encapsulation)と呼びます。
受信側では逆に、リンク層から順に自分のヘッダーを確認して取り除き、上位の階層へ渡す
非カプセル化
が行われます。
最後に付いたヘッダーが最初に取り除かれるため、この過程はデータ構造の
スタック
(LIFO)と同じ順序で動作します。
type Layer = "transport" | "network" | "link";
const headers: Record<Layer, string> = { transport: "Ht", network: "Hn", link: "Hl" };

function encapsulate(message: string) {
  const stack: string[] = [];
  for (const layer of ["transport", "network", "link"] as Layer[]) {
    stack.push(headers[layer]);
  }
  return { stack, frame: [...stack].reverse().join("|") + "|" + message };
}

function decapsulate(stack: string[]) {
  while (stack.length) console.log(`remove ${stack.pop()}`);
}

const { stack, frame } = encapsulate("M");
console.log(frame);
decapsulate(stack);
実行すると、フレームはHl|Hn|Ht|Mの形になり、非カプセル化ではHl、Hn、Htの順にヘッダーが取り除かれます。
すべての機器が5つの階層をすべて実装しているわけではありません。
リンク層スイッチ
は物理層とリンク層までしか処理せず、
ルーター
はネットワーク層まで処理します。
5つの階層をすべて実装するのはホストだけです。
そのため、ルーターはIPヘッダーを見て経路を決定しますが、TCPヘッダーやHTTPメッセージの内容は原則として解釈しません。
ただし、ファイアウォールやロードバランサーのように
トランスポート層やアプリケーション層まで覗き込む機器
もあるため、障害分析では経路上の機器がどの階層まで扱うかを確認する必要があります。
👨💻
APIリクエストのエラーを分析するときは、階層の順に確認すると速いです。
curl -vの出力で、まずDNS解決、TCP接続、TLSハンドシェイクが成功したかを確認し、その後HTTPステータスコードとレスポンス本文を確認します。
tcpdumpを使うと、実際にやり取りされているパケットの階層ごとのヘッダーを見ることができます。
まず一つのターミナルでパケットキャプチャを開始します。
sudo tcpdump -i en0 -nn -e -c 6 tcp port 443 and host www.promleeblog.com
別のターミナルからリクエストを送ります。
curl -s -o /dev/null https://www.promleeblog.com
-e
リンク層ヘッダーである送信元と宛先のMACアドレスも出力します。-nn
IPアドレスとポート番号を名前に変換せず、数字のまま表示します。-c 6
パケットを6個キャプチャした後に終了します。
出力の1行のうち、MACアドレスはリンク層、IPアドレスはネットワーク層、ポート番号と
Flags [S]のようなTCPフラグはトランスポート層の情報です。
HTTPSリクエストなので、HTTPメッセージはTLSで暗号化されて内容は見えません。
sudo権限が必要で、有線接続を使っている場合は
en0の代わりにそのインターフェース名を指定します。
Linuxでも同じtcpdumpコマンドを使え、WindowsではWiresharkで同じ情報を確認できます。
ネットワークは
アプリケーション、トランスポート、ネットワーク、リンク、物理
の5つの階層に分かれ、各階層は下位階層のサービスに機能を加えて上位階層にサービスを提供します。
データは送信側で階層を下りながらヘッダーが付く
カプセル化
を、受信側でヘッダーを取り除く非カプセル化を経ます。
ルーターやスイッチは必要な階層までしか処理しないため、障害が起きたらまずどの階層の問題なのかを切り分ける必要があります。
これでNetwork Introシリーズを終わります。
今後のシリーズでは、この記事の最上位の階層である
アプリケーション層
から、HTTPとDNSを扱う予定です。