前端开发者报告了一个 API 调用错误。
后端开发者查看 HTTP 状态码,基础设施负责人检查 TCP 连接和防火墙,网络负责人则查看 IP 路径。
对于同一个"请求失败",每个人看的是不同的层面。
网络正是这样按
角色分层
的。
本文将梳理为什么需要分层结构,以及每一层向上层提供的
服务模型
是什么。
然后在 macOS 上亲自查看数据经过各层时首部被添加和去除的
封装
过程。
每一层利用其直接下层的服务,加上自己的功能,再向直接上层提供服务。
以出国出差为例。
购买机票、托运行李、登机、起飞和飞行依次进行,到达目的地后,降落、下机、提取行李则按相反的顺序进行。
行李环节不需要知道飞机走哪条航线,即使航线变了,行李的处理方式也不变。
网络的分层结构也有同样的优点。
模块化
各层的实现可以独立更改。例如,即使把链路从以太网换成 Wi‑Fi,Web 应用的代码也不需要改动。管理复杂性
可以把庞大的通信系统按角色拆分来设计和分析。清晰地划分故障区间
出现问题时,可以逐步缩小到具体是哪一层的问题。
👍
分层结构也有缺点。
多个层可能重复执行类似的功能,例如差错检测;当上层需要了解下层的信息时,有时还需要
打破分层原则的设计
。
互联网协议栈用五层来描述。
从上到下依次是应用层、运输层、网络层、链路层和物理层。
互联网主机必须满足的各层要求整理在
RFC 1122↗ 中。
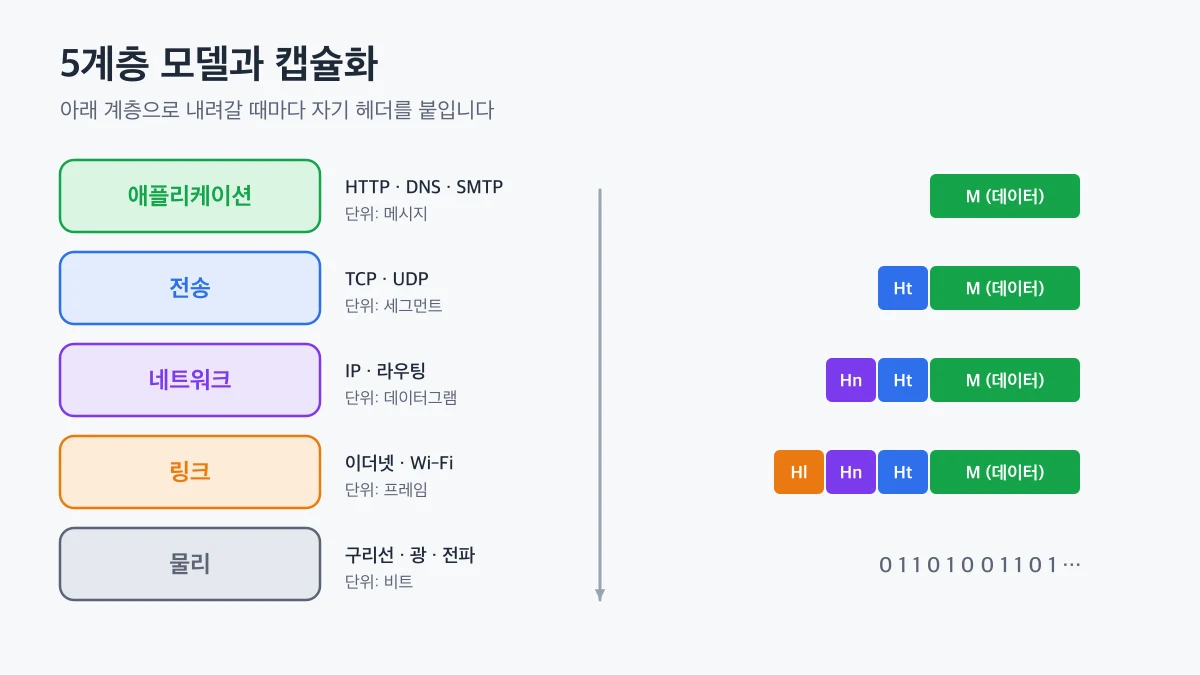
互联网五层的代表性协议和数据单位,以及每向下一层就增加一个首部的封装过程
这是网络应用及其协议所在的层。
Web 的 HTTP、电子邮件的 SMTP,以及把域名转换为 IP 地址的 DNS 都属于这一层。
这一层交换的数据单位称为
报文
(message)。
把应用报文传送到对方主机上正确的进程。
TCP
是面向连接的服务,提供交付保证、顺序保证、流量控制和拥塞控制;
UDP
则不提供这些功能,只提供最基本的无连接服务。
运输层的数据单位是
报文段
(segment)。
把装载报文段的
数据报
(datagram)经由路由器从源主机传送到目的主机。
定义数据报格式和地址体系的
IP
是核心协议,决定路径的各种路由协议也属于这一层。
网络层在把数据报交给路径上的下一个节点时,会利用链路层的服务。
以太网和 Wi‑Fi 是典型代表,数据单位是
帧
(frame)。
数据报在到达目的地的过程中,可能在不同区段经过不同的链路层协议。
把帧中的
单个比特
沿着链路传送到下一个节点。
即使同为以太网,物理层协议也会因 UTP、同轴电缆或光纤而不同。
| 层 | 作用 | 代表协议 | 数据单位 |
|---|
| 应用层 | 应用之间的报文交换 | HTTP、DNS、SMTP | 报文 |
|---|
| 运输层 | 进程之间的传送 | TCP、UDP | 报文段 |
|---|
| 网络层 | 主机之间的路径传送 | IP、路由协议 | 数据报 |
|---|
| 链路层 | 相邻节点之间的传送 | 以太网、Wi‑Fi | 帧 |
|---|
| 物理层 | 比特传输 | 各媒体的信号规范 | 比特 |
|---|
在分层结构中,每一层向上层承诺提供的功能称为
服务模型
(service model)。
例如,使用 TCP 的应用可以期待"发送的字节按顺序、无遗漏地到达"这样的服务。
相反,它下面的 IP 只提供
尽力而为交付
(best-effort delivery)服务,因此数据报可能丢失、乱序或重复。
也就是说,TCP 在不可靠的 IP 之上执行重传和顺序重排,从而构建出可靠的服务。
像这样
在下层服务的基础上增加功能,为上层提供更好的服务
,正是分层结构的核心。
表示层负责数据压缩、加密和格式转换,会话层负责数据交换的同步和检查点。
在互联网中,如果需要这些功能,由应用自己实现。
例如,HTTPS 的加密由 TLS 库处理,JSON 序列化由应用代码处理。
数据在发送端每向下经过一层就加上首部,在接收端每向上经过一层就去掉首部。
应用层的报文 M 交给运输层后,运输层加上包含端口号和差错检测信息的首部 Ht,形成报文段。
网络层加上包含源和目的 IP 地址的首部 Hn,形成数据报;链路层再加上首部 Hl,形成帧。
这个过程称为
封装
(encapsulation)。
在接收端则相反,从链路层开始,各层检查并去除自己的首部后再交给上层,这就是
解封装
。
最后加上的首部最先被去除,因此这一过程与数据结构中的
栈
(LIFO)顺序相同。
type Layer = "transport" | "network" | "link";
const headers: Record<Layer, string> = { transport: "Ht", network: "Hn", link: "Hl" };

function encapsulate(message: string) {
  const stack: string[] = [];
  for (const layer of ["transport", "network", "link"] as Layer[]) {
    stack.push(headers[layer]);
  }
  return { stack, frame: [...stack].reverse().join("|") + "|" + message };
}

function decapsulate(stack: string[]) {
  while (stack.length) console.log(`remove ${stack.pop()}`);
}

const { stack, frame } = encapsulate("M");
console.log(frame);
decapsulate(stack);
运行后,帧的形式为 Hl|Hn|Ht|M,解封装则按 Hl、Hn、Ht 的顺序去除首部。
并不是所有设备都实现了全部五层。
链路层交换机
只处理物理层和链路层,
路由器
处理到网络层。
只有主机实现了全部五层。
因此,路由器会查看 IP 首部来决定路径,但原则上不解析 TCP 首部或 HTTP 报文的内容。
不过,也有像防火墙和负载均衡器这样
深入查看运输层乃至应用层的设备
,所以分析故障时需要确认路径上的设备处理到哪一层。
👨💻
分析 API 请求错误时,按层次顺序检查会更快。
在
curl -v 的输出中,先看 DNS 查询、TCP 连接和 TLS 握手是否成功,再检查 HTTP 状态码和响应正文。
使用
tcpdump 可以查看实际收发的分组在各层的首部。
首先在一个终端中开始抓包。
sudo tcpdump -i en0 -nn -e -c 6 tcp port 443 and host www.promleeblog.com
在另一个终端中发送请求。
curl -s -o /dev/null https://www.promleeblog.com
-e
同时输出链路层首部中的源和目的 MAC 地址。-nn
不把 IP 地址和端口号转换为名称,而是以数字显示。-c 6
抓取 6 个分组后结束。
在一行输出中,MAC 地址属于链路层,IP 地址属于网络层,端口号以及
Flags [S] 这样的 TCP 标志属于运输层的信息。
由于这是 HTTPS 请求,HTTP 报文经过 TLS 加密,内容是看不到的。
该命令需要
sudo 权限;如果使用有线连接,请指定相应的接口名称来代替
en0。
在 Linux 上也可以使用相同的 tcpdump 命令,在 Windows 上则可以用 Wireshark 查看相同的信息。
网络分为
应用层、运输层、网络层、链路层和物理层
五层,每一层在下层服务的基础上增加功能,为上层提供服务。
数据在发送端向下经过各层时加上首部,即
封装
;在接收端则去掉首部,即解封装。
路由器和交换机只处理所需的层,因此出现故障时,首先要区分是哪一层的问题。
Network Intro 系列到此结束。
在之后的系列中,我们计划从本文最上面的一层,即
应用层
开始,介绍 HTTP 和 DNS。