 응용 계층의 원칙Principles of Network Applications - Architecture, Sockets, and Transport Services
📅
들어가기 전에 🔗
새로운 채팅 기능을 만들면서 WebSocket을 쓸지, HTTP 폴링을 쓸지, 아니면 UDP 기반 프로토콜을 쓸지 고민하는 상황을 떠올려 보겠습니다.
어떤 선택을 하든 결국
내 프로세스가 상대 호스트의 어느 프로세스와, 어떤 품질로 메시지를 주고받을지
를 결정해야 합니다.이전 시리즈↗에서 인터넷의 5계층 구조를 정리했습니다.
이번 시리즈부터는 가장 위에 있는
응용 계층
(application layer)을 다룹니다.
이번 글에서는 애플리케이션의 구조, 프로세스가 통신하는 방법, 그리고 애플리케이션이 전송 계층에 요구하는 서비스를 차례로 살펴봅니다.네트워크 애플리케이션의 구조 🔗
네트워크 애플리케이션은 서로 다른 호스트에서 실행되는 프로그램이 네트워크를 통해 메시지를 주고받는 구조입니다.
애플리케이션 개발자는 라우터나 스위치에서 실행될 코드를 작성하지 않습니다.
코드는
엣지의 호스트에서만
실행되고, 코어의 장비는 응용 계층 메시지의 내용을 해석하지 않습니다.
덕분에 새로운 서비스를 만들 때 네트워크 장비를 바꾸지 않고도 빠르게 배포할 수 있습니다.클라이언트-서버 구조 🔗
클라이언트-서버 구조
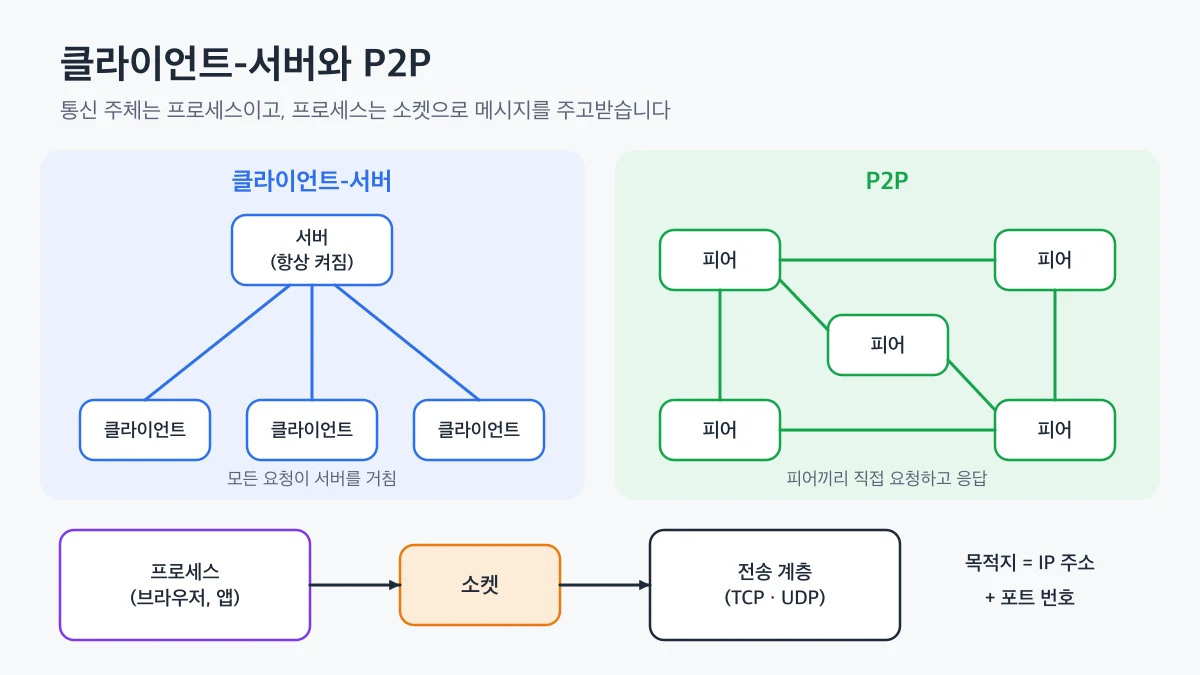
에서는 항상 켜져 있는 서버
가 여러 클라이언트의 요청을 처리합니다.
서버는 고정된 IP 주소와 도메인을 가지므로 클라이언트가 언제든 찾아갈 수 있습니다.
클라이언트끼리는 직접 통신하지 않고, 모든 요청이 서버를 거칩니다.웹, 이메일, 대부분의 모바일 앱 API가 이 구조입니다.
사용자가 늘어나면 서버 한 대로는 감당할 수 없으므로, 실제 서비스는 데이터센터의 여러 서버와 로드 밸런서로 요청을 나눕니다.
P2P 구조 🔗
P2P
(Peer-to-Peer) 구조에서는 항상 켜져 있는 서버에 의존하지 않고, 사용자 호스트인 피어
(peer)끼리 직접 통신합니다.
각 피어는 다른 피어에게 서비스를 요청하는 동시에 자신도 서비스를 제공합니다.P2P의 장점은
자가 확장성
(self-scalability)입니다.
피어가 늘어나면 요청도 늘지만, 동시에 서비스를 제공하는 쪽도 함께 늘어납니다.
반면 피어의 IP 주소가 자주 바뀌고 언제든 연결이 끊길 수 있어 관리와 보안이 어렵습니다.
파일 공유의 BitTorrent, 화상 통화의 WebRTC 미디어 전송이 대표적인 예입니다.| 구분 | 클라이언트-서버 | P2P |
|---|---|---|
| 서비스 제공자 | 항상 켜진 서버 | 참여한 피어 전체 |
| 주소 | 서버가 고정 주소를 가짐 | 피어 주소가 자주 바뀜 |
| 확장 방법 | 서버와 데이터센터 증설 | 피어 증가가 곧 용량 증가 |
| 대표 예 | 웹, 이메일, REST API | BitTorrent, WebRTC 미디어 |
클라이언트-서버 구조에서는 모든 요청이 서버를 거치고, P2P 구조에서는 피어끼리 직접 연결하며, 두 경우 모두 프로세스가 소켓을 통해 전송 계층과 메시지를 주고받는 모습
프로세스 간 통신 🔗
클라이언트 프로세스와 서버 프로세스 🔗
실제로 통신하는 주체는 호스트가 아니라 호스트 위에서 실행되는
프로세스
(process)입니다.
통신을 먼저 시작하는 쪽을 클라이언트 프로세스
, 연결을 기다리는 쪽을 서버 프로세스
라고 부릅니다.
P2P에서도 한 번의 통신만 보면 먼저 요청한 피어가 클라이언트, 응답한 피어가 서버 역할을 합니다.소켓 🔗
프로세스는
소켓
(socket)을 통해 네트워크로 메시지를 보내고 받습니다.
소켓은 응용 계층과 전송 계층 사이의 인터페이스이며, 운영체제가 제공하는 API입니다.소켓을
집의 문
에 비유할 수 있습니다.
프로세스는 메시지를 문밖으로 내보내기만 하고, 문 밖에서 메시지를 상대 집의 문 앞까지 옮기는 일은 전송 계층과 그 아래 계층이 맡습니다.
그래서 개발자가 직접 제어할 수 있는 부분은 전송 프로토콜 선택
과 버퍼 크기 같은 일부 매개변수 정도입니다.프로세스의 주소 🔗
메시지를 특정 프로세스에 보내려면 두 가지 정보가 필요합니다.
- IP 주소목적지 호스트를 식별합니다.
- 포트 번호호스트 안에서 목적지 프로세스, 정확히는 그 프로세스의 소켓을 식별합니다.
웹 서버는 보통 80번(HTTP)이나 443번(HTTPS), 메일 서버는 25번(SMTP) 포트를 사용합니다.
개발 중인 서버를 3000번이나 8080번 포트에 띄우고 브라우저에서 포트를 붙여 접속하는 것도 같은 원리입니다.
포트 번호를 이용해 하나의 호스트에서 여러 프로세스를 구분하는 방법은 전송 계층 시리즈의 멀티플렉싱↗에서 자세히 다룹니다.
애플리케이션이 요구하는 전송 서비스 🔗
애플리케이션마다 전송 계층에 기대하는 품질이 다릅니다.
요구사항은 크게 네 가지 기준으로 나눌 수 있습니다.
- 신뢰성 있는 데이터 전송파일 전송, 결제, 메일처럼 데이터가 하나라도 빠지면 안 되는 애플리케이션에 필요합니다. 반면 실시간 음성과 영상은 일부 손실을 허용합니다.
- 처리량영상 스트리밍처럼 최소 전송률이 보장되어야 하는대역폭 민감애플리케이션과, 이메일처럼 주어진 처리량에 맞춰 동작하는탄력적애플리케이션이 있습니다.
- 시간화상 회의와 온라인 게임은 지연이 수백 ms만 넘어도 사용 경험이 크게 떨어집니다.
- 보안데이터의 기밀성과 무결성, 상대방 인증이 필요합니다.
| 애플리케이션 | 데이터 손실 | 처리량 | 시간 민감도 |
|---|---|---|---|
| 파일 전송, 다운로드 | 허용 안 함 | 탄력적 | 낮음 |
| 웹 문서, 이메일 | 허용 안 함 | 탄력적 | 낮음 |
| 실시간 음성·영상 | 일부 허용 | 수십 kbps ~ 수 Mbps | 높음 (수백 ms) |
| 스트리밍 영상 | 일부 허용 | 수백 kbps ~ 수십 Mbps | 중간 (버퍼링) |
| 온라인 게임 | 일부 허용 | 낮음 | 높음 |
인터넷의 전송 서비스 🔗
인터넷은 애플리케이션에
TCP
와 UDP
두 가지 전송 프로토콜을 제공합니다.TCP 서비스 🔗
- 연결 지향 서비스데이터를 보내기 전에 핸드셰이크로 연결을 설정하고, 통신이 끝나면 연결을 닫습니다.
- 신뢰성 있는 데이터 전송보낸 바이트를 손실과 중복 없이, 보낸 순서대로 전달합니다.
- 혼잡 제어네트워크가 혼잡하면 전송 속도를 줄여 다른 연결과 링크를 공정하게 나눠 씁니다.
UDP 서비스 🔗
UDP는 연결 설정 없이 메시지를 바로 보내는 가벼운 프로토콜입니다.
전달을 보장하지 않고 순서도 지키지 않으며, 혼잡 제어도 하지 않습니다.
그래서 지연에 민감하고 일부 손실을 감수할 수 있는 실시간 서비스나, 자체적으로 신뢰성을 구현하는 프로토콜이 UDP를 사용합니다.
HTTP/3가 사용하는 QUIC도 UDP 위에서 신뢰성과 혼잡 제어를 직접 구현합니다.
TCP와 UDP는 모두
처리량과 지연을 보장하지 않습니다
.
인터넷 전화나 화상 회의가 잘 동작하는 이유는 보장이 있어서가 아니라, 애플리케이션이 지연과 손실에 대응하도록 설계되었기 때문입니다.TLS로 보안 더하기 🔗
TCP 자체는 데이터를 암호화하지 않습니다.
그래서 보안이 필요한 애플리케이션은 TCP 위에
TLS
(Transport Layer Security)를 얹어 암호화, 무결성 검사, 서버 인증을 제공합니다.
TLS는 응용 계층에서 라이브러리 형태로 동작하며, HTTPS가 바로 HTTP over TLS입니다.| 애플리케이션 | 응용 계층 프로토콜 | 전송 프로토콜 |
|---|---|---|
| 웹 | HTTP/1.1, HTTP/2 | TCP (+TLS) |
| 웹 (최신) | HTTP/3 | UDP 기반 QUIC |
| 이메일 | SMTP | TCP |
| 원격 접속 | SSH | TCP |
| 도메인 조회 | DNS | 주로 UDP |
👨💻
새 기능의 전송 방식을 고를 때는
데이터 손실을 허용할 수 있는지
부터 확인하세요.
손실이 허용되지 않으면 TCP 기반 프로토콜을 쓰고, 지연이 더 중요하다면 UDP나 WebRTC, QUIC처럼 UDP 위에서 동작하는 프로토콜을 검토합니다.소켓으로 메시지 주고받기 🔗
이제 Node.js의
net 모듈로 TCP 소켓 통신을 직접 확인해 보겠습니다.
서버 프로세스는 5050번 포트에서 연결을 기다리고, 받은 메시지를 대문자로 바꿔 돌려줍니다.import net from "node:net";
const server = net.createServer((socket) => {
console.log(`client ${socket.remoteAddress}:${socket.remotePort}`);
socket.on("data", (data) => socket.write(data.toString().toUpperCase()));
});
server.listen(5050, () => {
const client = net.connect(5050, "127.0.0.1", () => client.write("hello socket"));
client.on("data", (data) => {
console.log(`reply: ${data}`);
client.end();
server.close();
});
});node tcp-echo.mjs실행하면 서버는 클라이언트의 IP 주소와
운영체제가 자동으로 고른 포트 번호
를 출력하고, 클라이언트는 HELLO SOCKET을 받습니다.
서버의 포트 5050은 개발자가 정했지만, 클라이언트 포트는 운영체제가 임시 포트 범위에서 할당합니다.macOS에서 지금 연결을 기다리는 서버 프로세스와 포트를 확인하려면 다음 명령을 사용합니다.
lsof -nP -iTCP -sTCP:LISTEN출력의
COMMAND 열은 프로세스 이름, NAME 열은 소켓이 바인딩된 주소와 포트입니다.
Linux에서는 ss -ltnp, Windows에서는 netstat -ano 명령으로 같은 정보를 볼 수 있습니다.👍
"포트가 이미 사용 중"이라는 오류가 나면 위 명령으로 해당 포트를 점유한 프로세스를 먼저 확인하세요.
종료하기 전에 그 프로세스가 다른 서비스가 아닌지 이름과 PID를 확인하는 것이 안전합니다.
결론 🔗
네트워크 애플리케이션은
클라이언트-서버
또는 P2P
구조로 설계되며, 실제 통신은 호스트 위의 프로세스가 소켓
을 통해 수행합니다.
목적지 프로세스는 IP 주소와 포트 번호
로 찾습니다.
애플리케이션은 신뢰성, 처리량, 시간, 보안 요구사항에 따라 TCP나 UDP를 고르고, 필요하면 TLS로 보안을 더합니다.새 기능의 통신 방식을 정할 때는 손실 허용 여부와 지연 민감도를 먼저 정리해 보세요.
다음 글에서는 가장 널리 쓰이는 응용 계층 프로토콜인
HTTP
와 웹의 동작 방식을 살펴봅니다.