 전송 계층 서비스Transport Layer Services - Process-to-Process Delivery with TCP and UDP
📅
들어가기 전에 🔗
API 서버 로그에는 정상 응답을 보냈다고 남아 있는데, 클라이언트는 타임아웃을 겪는 경우가 있습니다.
반대로 로그 수집 에이전트는 일부 로그가 빠져도 아무 오류를 내지 않습니다.
두 현상의 차이는
애플리케이션이 어떤 전송 계층 프로토콜 위에서 동작하는가
와 관련이 있습니다.응용 계층 시리즈↗에서는 프로세스가 소켓을 통해 메시지를 보낸다고 정리했습니다.
이번 시리즈에서는 소켓 아래에서 그 메시지를 실제로 상대 프로세스까지 전달하는
전송 계층
(transport layer)을 다룹니다.
첫 글에서는 전송 계층이 어떤 서비스를 제공하는지, 그리고 TCP와 UDP가 그 서비스를 어떻게 나눠 맡는지 살펴봅니다.전송 계층의 역할 🔗
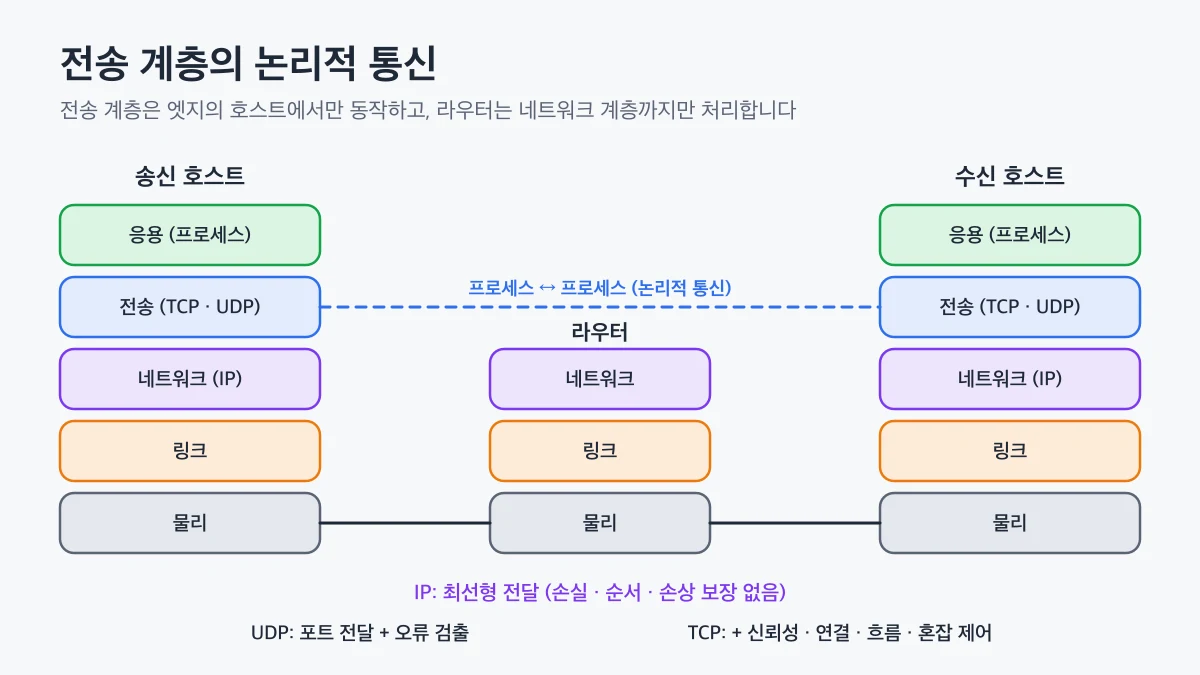
전송 계층은 서로 다른 호스트에서 실행되는 애플리케이션 프로세스 사이에 논리적 통신을 제공합니다.
논리적 통신
(logical communication)이란 애플리케이션 입장에서 상대 프로세스와 직접 연결된 것처럼 보인다는 뜻입니다.
실제로는 메시지가 수많은 라우터와 링크를 거치지만, 애플리케이션은 그 경로를 신경 쓰지 않고 소켓에 쓰고 읽기만 합니다.전송 계층 프로토콜은
엣지의 호스트에서만
구현됩니다.
송신 측은 애플리케이션 메시지를 작은 조각으로 나누고 전송 계층 헤더를 붙여 세그먼트
(segment)를 만든 뒤 네트워크 계층에 넘깁니다.
수신 측은 네트워크 계층에서 받은 세그먼트의 헤더를 해석해 메시지를 조립하고, 알맞은 소켓에 전달합니다.
라우터는 네트워크 계층까지만 보고 전달하므로 세그먼트 안의 전송 계층 헤더를 해석하지 않습니다.전송 계층과 네트워크 계층의 차이 🔗
두 계층의 차이는
통신의 끝점
에 있습니다.| 구분 | 네트워크 계층 | 전송 계층 |
|---|---|---|
| 논리적 통신 대상 | 호스트와 호스트 | 프로세스와 프로세스 |
| 식별자 | IP 주소 | IP 주소 + 포트 번호 |
| 구현 위치 | 호스트와 라우터 | 호스트 |
| 데이터 단위 | 데이터그램 | 세그먼트 |
두 집에 사는 형제자매들이 편지를 주고받는 상황에 비유할 수 있습니다.
우편 서비스는 집에서 집으로 편지를 옮기는
네트워크 계층
이고, 각 집에서 편지를 모아 우체국에 맡기고 받은 편지를 형제자매에게 나눠 주는 사람이 전송 계층
입니다.이 비유에서 중요한 점은 전송 계층이 제공할 수 있는 서비스가
아래 계층의 서비스에 제약을 받는다
는 것입니다.
우편 서비스가 배달 기한을 보장하지 않으면 편지를 나눠 주는 사람도 기한을 보장할 수 없습니다.
하지만 편지가 분실되었을 때 다시 보내 달라고 요청하는 것처럼, 아래 계층이 제공하지 않는 일부 서비스는 전송 계층이 직접 만들어 낼 수 있습니다.전송 계층은 양쪽 호스트의 프로세스 사이에 논리적 통신을 제공하고, 라우터는 네트워크 계층까지만 처리해 세그먼트를 담은 데이터그램을 전달하는 구조
인터넷의 전송 계층 🔗
IP의 최선형 전달 🔗
인터넷의 네트워크 계층 프로토콜인
IP
는 최선형 전달 서비스
(best-effort delivery service)를 제공합니다.
최선을 다해 데이터그램을 전달하지만 아무것도 보장하지 않는다는 뜻입니다.- 데이터그램이 목적지에 도착한다는 보장이 없습니다.
- 보낸 순서대로 도착한다는 보장이 없습니다.
- 데이터 내용이 손상되지 않는다는 보장이 없습니다.
그래서 IP를
비신뢰성 서비스
라고 부릅니다.
TCP와 UDP는 모두 이 IP 위에서 동작합니다.UDP가 제공하는 서비스 🔗
UDP
(User Datagram Protocol)는 IP 위에 최소한의 기능만 더합니다.- 프로세스 간 전달포트 번호로 호스트 안의 목적지 소켓을 찾아 데이터를 전달합니다.
- 오류 검출헤더의 체크섬으로 데이터 손상 여부를 검사합니다.
UDP는 IP처럼 비신뢰성 서비스입니다.
세그먼트가 사라지거나 순서가 바뀌어도 UDP는 아무것도 하지 않습니다.
TCP가 제공하는 서비스 🔗
TCP
(Transmission Control Protocol)는 UDP의 두 기능에 더해 다음 서비스를 제공합니다 (RFC 9293 · Transmission Control Protocol↗).- 신뢰성 있는 데이터 전송순서 번호, 확인 응답, 타이머, 재전송을 이용해 데이터를 손실 없이 순서대로 전달합니다. 비신뢰성 IP 위에서 신뢰성을 만들어 내는 것입니다.
- 연결 관리데이터를 보내기 전에 3-way 핸드셰이크로 양쪽 상태를 맞춥니다.
- 흐름 제어수신 측 버퍼가 넘치지 않도록 송신 속도를 조절합니다.
- 혼잡 제어네트워크가 혼잡하면 송신 속도를 줄여 여러 연결이 링크를 공정하게 나눠 쓰게 합니다.
TCP와 UDP 선택 기준 🔗
| 기준 | TCP | UDP |
|---|---|---|
| 연결 설정 | 핸드셰이크 필요 | 없음, 바로 전송 |
| 신뢰성 | 손실 없이 순서대로 전달 | 보장하지 않음 |
| 혼잡 제어 | 있음 | 없음 |
| 헤더 크기 | 최소 20바이트 | 8바이트 |
| 대표 사용 | HTTP/1.1, HTTP/2, SSH, SMTP | DNS, 실시간 음성·영상, QUIC |
UDP를 선택하는 이유는 신뢰성보다
지연과 제어권
이 중요하기 때문입니다.
연결 설정 지연이 없고, 혼잡 제어 때문에 전송이 갑자기 느려지지 않으며, 애플리케이션이 필요한 만큼만 신뢰성을 직접 구현할 수 있습니다.
DNS는 질의와 응답이 짧아 연결 설정 비용이 더 크고, HTTP/3의 QUIC은 UDP 위에 자체 신뢰성과 혼잡 제어를 구현합니다.글 첫머리의 로그 수집 에이전트가 UDP를 사용한다면 일부 로그가 조용히 빠지는 것이 정상 동작입니다.
반대로 TCP 위의 API에서 타임아웃이 난다면 TCP가 재전송을 반복하며 기다리고 있을 가능성이 있습니다.
👍
UDP 기반으로 로그나 지표를 전송한다면
손실이 발생해도 오류가 나지 않는다
는 점을 운영 문서에 남겨 두세요.
누락이 허용되지 않는 감사 로그나 결제 이벤트는 TCP 기반 전송이나 확인 응답이 있는 메시지 큐를 사용해야 합니다.nc로 TCP와 UDP 비교하기 🔗
macOS에 기본 설치된
nc(netcat)로 두 프로토콜의 차이를 직접 확인할 수 있습니다.
터미널 두 개를 열고 한쪽에서 서버를, 다른 쪽에서 클라이언트를 실행합니다. # 터미널 1: TCP 서버
nc -l 9000
# 터미널 2: TCP 클라이언트
nc 127.0.0.1 9000클라이언트에서 입력한 줄이 서버 터미널에 나타납니다.
서버를 먼저 띄우지 않고 클라이언트만 실행하면 연결 설정이 거부되어 바로 종료됩니다.
TCP는 데이터를 보내기 전에 상대 프로세스가 있는지 핸드셰이크로 확인하기 때문입니다.
 # 터미널 1: UDP 서버
nc -u -l 9001
 # 터미널 2: UDP 클라이언트
nc -u 127.0.0.1 9001
UDP에서는 서버가 없어도 클라이언트가 그대로 실행되고, 입력한 데이터는 아무 알림 없이 사라질 수 있습니다.
연결 설정 단계가 없으므로 상대가 받을 준비가 되었는지 확인하지 않고 보내기 때문입니다.
Linux의
nc도 같은 옵션을 사용하며, Windows에서는 Nmap에 포함된 ncat으로 같은 실험을 할 수 있습니다.결론 🔗
전송 계층은 호스트 사이의 통신을
프로세스 사이의 논리적 통신
으로 확장합니다.
아래의 IP는 최선형 전달만 제공하므로, UDP는 포트 기반 전달과 오류 검출만 더하고 TCP는 신뢰성, 연결 관리, 흐름 제어, 혼잡 제어까지 직접 만들어 냅니다.애플리케이션에서 데이터 누락이나 지연 문제가 생기면 먼저 어떤 전송 프로토콜을 사용하는지 확인하고, 그 프로토콜이 무엇을 보장하고 무엇을 보장하지 않는지 따져 보세요.
다음 글에서는 전송 계층이 포트 번호로 여러 프로세스의 데이터를 구분하는
멀티플렉싱과 디멀티플렉싱
을 살펴봅니다.