APIサーバのログには正常にレスポンスを送ったと記録されているのに、クライアントはタイムアウトになることがあります。
逆に、ログ収集エージェントは一部のログが抜けても何のエラーも出しません。
この2つの現象の違いは、
アプリケーションがどのトランスポート層プロトコルの上で動いているか
に関係しています。
アプリケーション層シリーズでは、プロセスがソケットを通じてメッセージを送ることを整理しました。
このシリーズでは、ソケットの下でそのメッセージを実際に相手のプロセスまで届ける
トランスポート層
(transport layer)を扱います。
最初の記事では、トランスポート層がどんなサービスを提供するのか、そしてTCPとUDPがそのサービスをどのように分担しているのかを見ていきます。
トランスポート層は、異なるホストで動作するアプリケーションプロセスの間に論理的な通信を提供します。
論理的な通信
(logical communication)とは、アプリケーションから見ると相手のプロセスと直接つながっているように見えるという意味です。
実際にはメッセージは多数のルータとリンクを通りますが、アプリケーションはその経路を気にせず、ソケットに書き込んで読み出すだけです。
トランスポート層プロトコルは
エッジのホストでのみ
実装されます。
送信側はアプリケーションのメッセージを小さな断片に分け、トランスポート層のヘッダを付けて
セグメント
(segment)を作り、ネットワーク層に渡します。
受信側はネットワーク層から受け取ったセグメントのヘッダを解釈してメッセージを組み立て、適切なソケットに渡します。
ルータはネットワーク層までしか見ずに転送するため、セグメント内のトランスポート層ヘッダは解釈しません。
| 区分 | ネットワーク層 | トランスポート層 |
|---|
| 論理的な通信の対象 | ホストとホスト | プロセスとプロセス |
|---|
| 識別子 | IPアドレス | IPアドレス + ポート番号 |
|---|
| 実装場所 | ホストとルータ | ホスト |
|---|
| データ単位 | データグラム | セグメント |
|---|
2軒の家に住む兄弟姉妹が手紙をやり取りする状況に例えられます。
家から家へ手紙を運ぶ郵便サービスが
ネットワーク層
で、各家で手紙を集めて郵便局に預け、受け取った手紙を兄弟姉妹に配る人が
トランスポート層
です。
この例えで重要なのは、トランスポート層が提供できるサービスは
下の層のサービスに制約される
という点です。
郵便サービスが配達期限を保証しなければ、手紙を配る人も期限を保証できません。
しかし、手紙が紛失したときに再送を頼むように、下の層が提供しない一部のサービスはトランスポート層が自ら作り出せます。
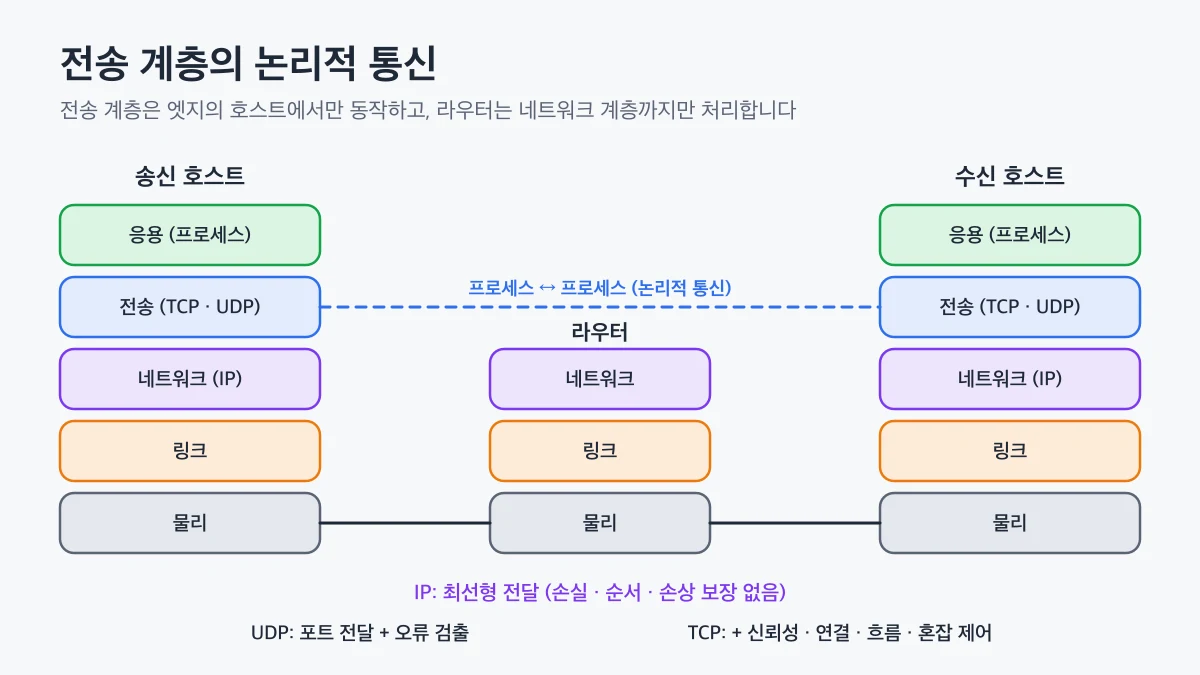
トランスポート層は両側のホストのプロセス間に論理的な通信を提供し、ルータはネットワーク層までだけを処理してセグメントを含むデータグラムを転送する構造
インターネットのネットワーク層プロトコルである
IP
は、
ベストエフォート型配送サービス
(best-effort delivery service)を提供します。
データグラムを届けるために最善を尽くしますが、何も保証しないという意味です。
- データグラムが宛先に届くという保証はありません。
- 送った順序どおりに届くという保証はありません。
- データの内容が壊れないという保証はありません。
そのためIPは
信頼性のないサービス
と呼ばれます。
TCPとUDPはどちらもこのIPの上で動作します。
UDP
(User Datagram Protocol)は、IPの上に最小限の機能だけを加えます。
プロセス間の配送
ポート番号でホスト内の宛先ソケットを見つけてデータを届けます。エラー検出
ヘッダのチェックサムでデータの破損を検査します。
UDPもIPと同じく信頼性のないサービスです。
セグメントが消えたり順序が入れ替わったりしても、UDPは何もしません。
信頼性のあるデータ転送
シーケンス番号、確認応答、タイマー、再送を使って、データを損失なく順序どおりに届けます。信頼性のないIPの上で信頼性を作り出しているのです。接続管理
データを送る前に3ウェイハンドシェイクで双方の状態をそろえます。フロー制御
受信側のバッファがあふれないよう送信速度を調整します。輻輳制御
ネットワークが混雑すると送信速度を落とし、複数の接続がリンクを公平に分け合えるようにします。
| 基準 | TCP | UDP |
|---|
| 接続の確立 | ハンドシェイクが必要 | なし、すぐに送信 |
|---|
| 信頼性 | 損失なく順序どおりに配送 | 保証しない |
|---|
| 輻輳制御 | あり | なし |
|---|
| ヘッダサイズ | 最小20バイト | 8バイト |
|---|
| 代表的な用途 | HTTP/1.1, HTTP/2, SSH, SMTP | DNS、リアルタイム音声・映像、QUIC |
|---|
UDPを選ぶ理由は、信頼性よりも
遅延と制御権
が重要だからです。
接続確立の遅延がなく、輻輳制御のせいで送信が急に遅くなることもなく、アプリケーションが必要な分だけ信頼性を自ら実装できます。
DNSは問い合わせと応答が短いため接続確立のコストのほうが大きく、HTTP/3のQUICはUDPの上で独自の信頼性と輻輳制御を実装しています。
冒頭のログ収集エージェントがUDPを使っているなら、一部のログが黙って抜けるのは正常な動作です。
逆に、TCP上のAPIでタイムアウトが起きているなら、TCPが再送を繰り返しながら待っている可能性があります。
👍
UDPベースでログやメトリクスを送るなら、
損失が起きてもエラーにならない
ことを運用ドキュメントに残しておいてください。
欠落が許されない監査ログや決済イベントには、TCPベースの転送か確認応答のあるメッセージキューを使う必要があります。
macOSに標準でインストールされている
nc(netcat)で、2つのプロトコルの違いを実際に確認できます。
ターミナルを2つ開き、一方でサーバを、もう一方でクライアントを実行します。
 # 터미널 1: TCP 서버
nc -l 9000
 # 터미널 2: TCP 클라이언트
nc 127.0.0.1 9000
クライアントで入力した行がサーバのターミナルに表示されます。
サーバを先に起動せずにクライアントだけを実行すると、接続が拒否されてすぐに終了します。
TCPはデータを送る前に、相手のプロセスが存在するかをハンドシェイクで確認するからです。
 # 터미널 1: UDP 서버
nc -u -l 9001
 # 터미널 2: UDP 클라이언트
nc -u 127.0.0.1 9001
UDPではサーバがなくてもクライアントはそのまま動き続け、入力したデータは何の通知もなく消えることがあります。
接続確立の段階がないため、相手が受け取る準備ができているかを確認せずに送るからです。
Linuxの
ncも同じオプションを使い、WindowsではNmapに含まれる
ncatで同じ実験ができます。
トランスポート層は、ホスト間の通信を
プロセス間の論理的な通信
に拡張します。
下のIPはベストエフォート型の配送しか提供しないため、UDPはポートによる配送とエラー検出だけを加え、TCPは信頼性、接続管理、フロー制御、輻輳制御まで自ら作り出します。
アプリケーションでデータの欠落や遅延の問題が起きたら、まずどのトランスポートプロトコルを使っているかを確認し、そのプロトコルが何を保証して何を保証しないのかを考えてみてください。
次の記事では、トランスポート層がポート番号で複数のプロセスのデータを区別する
多重化と逆多重化
を見ていきます。