新しいチャット機能を作るとき、WebSocketを使うか、HTTPポーリングにするか、UDPベースのプロトコルにするかで悩む場面を想像してみてください。
どれを選んでも、最終的には
自分のプロセスが相手ホストのどのプロセスと、どんな品質でメッセージをやり取りするか
を決める必要があります。
前のシリーズでは、インターネットの5層構造を整理しました。
このシリーズからは、最上位にある
アプリケーション層
(application layer)を扱います。
この記事では、アプリケーションの構成、プロセスが通信する方法、そしてアプリケーションがトランスポート層に求めるサービスを順に見ていきます。
ネットワークアプリケーションは、異なるホストで動作するプログラムがネットワークを通じてメッセージをやり取りする仕組みです。
アプリケーション開発者は、ルータやスイッチで動くコードを書きません。
コードは
エッジのホストでのみ
動作し、コアの機器はアプリケーション層のメッセージの中身を解釈しません。
そのおかげで、新しいサービスを作るときにネットワーク機器を変えることなく素早く展開できます。
クライアントサーバ構成
では、常時稼働している
サーバ
が多数のクライアントのリクエストを処理します。
サーバは固定のIPアドレスとドメインを持つため、クライアントはいつでもアクセスできます。
クライアント同士は直接通信せず、すべてのリクエストがサーバを経由します。
Web、メール、ほとんどのモバイルアプリのAPIがこの構成です。
ユーザーが増えるとサーバ1台では処理しきれないため、実際のサービスではデータセンター内の複数のサーバとロードバランサでリクエストを分散します。
P2P
(Peer-to-Peer)構成では、常時稼働のサーバに頼らず、ユーザーのホストである
ピア
(peer)同士が直接通信します。
各ピアは他のピアにサービスを要求すると同時に、自らもサービスを提供します。
P2Pの利点は
自己拡張性
(self-scalability)です。
ピアが増えればリクエストも増えますが、同時にサービスを提供する側も増えます。
一方で、ピアのIPアドレスは頻繁に変わり、接続はいつでも切れる可能性があるため、管理とセキュリティが難しくなります。
ファイル共有のBitTorrentや、ビデオ通話のWebRTCメディア転送が代表的な例です。
| 区分 | クライアントサーバ | P2P |
|---|
| サービス提供者 | 常時稼働のサーバ | 参加しているピア全体 |
|---|
| アドレス | サーバが固定アドレスを持つ | ピアのアドレスが頻繁に変わる |
|---|
| 拡張方法 | サーバとデータセンターの増設 | ピアの増加がそのまま容量の増加 |
|---|
| 代表例 | Web、メール、REST API | BitTorrent、WebRTCメディア |
|---|
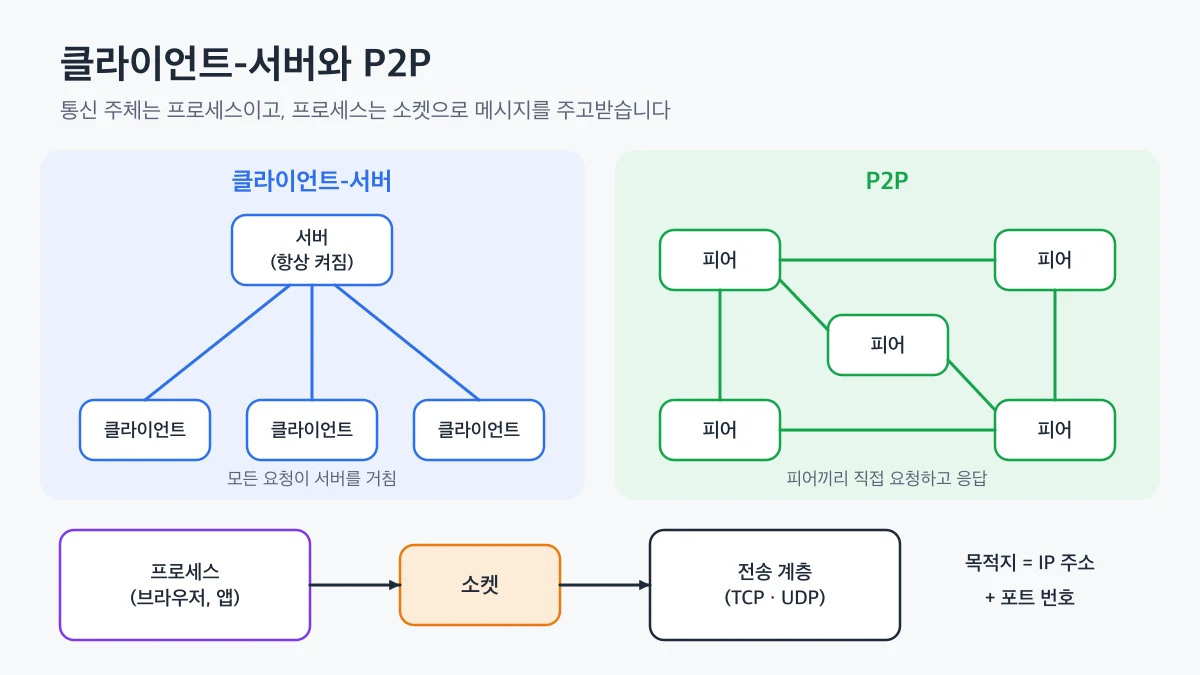
クライアントサーバ構成ではすべてのリクエストがサーバを経由し、P2P構成ではピア同士が直接つながり、どちらの場合もプロセスがソケットを通じてトランスポート層とメッセージをやり取りする様子
実際に通信する主体はホストではなく、ホスト上で動作する
プロセス
(process)です。
通信を先に開始する側を
クライアントプロセス
、接続を待つ側を
サーバプロセス
と呼びます。
P2Pでも、1回の通信だけを見れば、先にリクエストしたピアがクライアント、応答したピアがサーバの役割を果たします。
プロセスは
ソケット
(socket)を通じてネットワークにメッセージを送受信します。
ソケットはアプリケーション層とトランスポート層の間のインターフェースで、OSが提供するAPIです。
ソケットは
家のドア
に例えられます。
プロセスはメッセージをドアの外に出すだけで、ドアの外から相手の家のドアの前まで運ぶのはトランスポート層とその下の層の役目です。
そのため、開発者が直接制御できるのは
トランスポートプロトコルの選択
とバッファサイズなど一部のパラメータ程度です。
特定のプロセスにメッセージを送るには、2つの情報が必要です。
IPアドレス
宛先ホストを識別します。ポート番号
ホスト内の宛先プロセス、正確にはそのプロセスのソケットを識別します。
Webサーバは通常80番(HTTP)か443番(HTTPS)、メールサーバは25番(SMTP)ポートを使います。
開発中のサーバを3000番や8080番ポートで起動し、ブラウザでポート番号を付けてアクセスするのも同じ原理です。
ポート番号で1台のホスト上の複数のプロセスを区別する方法は、
トランスポート層シリーズの多重化で詳しく扱います。
アプリケーションが求めるトランスポートサービス 🔗
アプリケーションごとに、トランスポート層に期待する品質は異なります。
要件は大きく4つの基準に分けられます。
信頼性のあるデータ転送
ファイル転送、決済、メールのように、データが1つでも欠けてはいけないアプリケーションに必要です。一方、リアルタイムの音声や映像は一部の損失を許容します。スループット
動画ストリーミングのように最低転送レートが保証される必要がある帯域幅重視
のアプリケーションと、メールのように与えられたスループットに合わせて動く弾力的
なアプリケーションがあります。タイミング
ビデオ会議やオンラインゲームは、遅延が数百msを超えるだけで使用感が大きく損なわれます。セキュリティ
データの機密性と完全性、相手の認証が必要です。
| アプリケーション | データ損失 | スループット | 時間の敏感さ |
|---|
| ファイル転送、ダウンロード | 許容しない | 弾力的 | 低い |
|---|
| Web文書、メール | 許容しない | 弾力的 | 低い |
|---|
| リアルタイム音声・映像 | 一部許容 | 数十kbps〜数Mbps | 高い (数百ms) |
|---|
| ストリーミング映像 | 一部許容 | 数百kbps〜数十Mbps | 中程度 (バッファリング) |
|---|
| オンラインゲーム | 一部許容 | 低い | 高い |
|---|
インターネットはアプリケーションに
TCP
と
UDP
の2つのトランスポートプロトコルを提供します。
コネクション型サービス
データを送る前にハンドシェイクで接続を確立し、通信が終わると接続を閉じます。信頼性のあるデータ転送
送ったバイトを損失や重複なく、送った順序どおりに届けます。輻輳制御
ネットワークが混雑すると送信速度を落とし、他の接続とリンクを公平に分け合います。
UDPは接続の確立なしにメッセージをすぐ送る軽量なプロトコルです。
到達を保証せず、順序も守らず、輻輳制御も行いません。
そのため、遅延に敏感で一部の損失を許容できるリアルタイムサービスや、独自に信頼性を実装するプロトコルがUDPを使います。
HTTP/3が使うQUICも、UDPの上で信頼性と輻輳制御を自ら実装しています。
TCPもUDPも
スループットと遅延は保証しません
。
インターネット電話やビデオ会議がうまく動くのは保証があるからではなく、アプリケーションが遅延と損失に対処するよう設計されているからです。
TCP自体はデータを暗号化しません。
そのため、セキュリティが必要なアプリケーションはTCPの上に
TLS
(Transport Layer Security)を重ね、暗号化、完全性の検証、サーバ認証を提供します。
TLSはアプリケーション層でライブラリとして動作し、HTTPSとはまさにHTTP over TLSのことです。
| アプリケーション | アプリケーション層プロトコル | トランスポートプロトコル |
|---|
| Web | HTTP/1.1, HTTP/2 | TCP (+TLS) |
|---|
| Web (最新) | HTTP/3 | UDPベースのQUIC |
|---|
| メール | SMTP | TCP |
|---|
| リモート接続 | SSH | TCP |
|---|
| ドメイン検索 | DNS | 主にUDP |
|---|
👨💻
新機能の転送方式を選ぶときは、まず
データ損失を許容できるか
を確認してください。
損失が許容できなければTCPベースのプロトコルを使い、遅延のほうが重要ならUDPや、WebRTC、QUICのようにUDPの上で動くプロトコルを検討します。
それでは、Node.jsの
netモジュールでTCPソケット通信を実際に確認してみましょう。
サーバプロセスは5050番ポートで接続を待ち、受け取ったメッセージを大文字に変えて返します。
import net from "node:net";

const server = net.createServer((socket) => {
  console.log(`client ${socket.remoteAddress}:${socket.remotePort}`);
  socket.on("data", (data) => socket.write(data.toString().toUpperCase()));
});

server.listen(5050, () => {
  const client = net.connect(5050, "127.0.0.1", () => client.write("hello socket"));
  client.on("data", (data) => {
    console.log(`reply: ${data}`);
    client.end();
    server.close();
  });
});
実行すると、サーバはクライアントのIPアドレスと
OSが自動で選んだポート番号
を出力し、クライアントは
HELLO SOCKETを受け取ります。
サーバのポート5050は開発者が決めましたが、クライアントのポートはOSが一時ポートの範囲から割り当てます。
macOSで現在接続を待っているサーバプロセスとポートを確認するには、次のコマンドを使います。
lsof -nP -iTCP -sTCP:LISTEN
出力の
COMMAND列はプロセス名、
NAME列はソケットがバインドされたアドレスとポートです。
Linuxでは
ss -ltnp、Windowsでは
netstat -anoコマンドで同じ情報を確認できます。
👍
「ポートがすでに使用中」というエラーが出たら、上のコマンドでそのポートを使っているプロセスをまず確認してください。
終了させる前に、そのプロセスが別のサービスでないか、名前とPIDを確認するのが安全です。
ネットワークアプリケーションは
クライアントサーバ
または
P2P
構成で設計され、実際の通信はホスト上のプロセスが
ソケット
を通じて行います。
宛先プロセスは
IPアドレスとポート番号
で特定します。
アプリケーションは信頼性、スループット、タイミング、セキュリティの要件に応じてTCPかUDPを選び、必要に応じてTLSでセキュリティを加えます。
新機能の通信方式を決めるときは、損失を許容できるかと遅延への敏感さをまず整理してみてください。
次の記事では、最も広く使われているアプリケーション層プロトコルである
HTTP
とWebの仕組みを見ていきます。