1台のノートPCで、複数のブラウザタブ、Slack、音楽ストリーミング、開発サーバが同時にネットワークを使っています。
しかしネットワークインターフェースは1つで、届くパケットには宛先として自分のIPアドレスしか書かれていません。
OSは
届いたデータをどのプロセスに渡せばよいか
をどうやって知るのでしょうか。
前の記事では、トランスポート層がプロセス間の論理的な通信を提供することを整理しました。
この記事では、その中核機能である
多重化
(multiplexing)と
逆多重化
(demultiplexing)を見ていき、UDPとTCPがソケットを見つける方法の違いを比較します。
多重化は複数のソケットのデータを集めてヘッダを付けネットワークに送り出すこと、逆多重化は届いたセグメントを適切なソケットに振り分けることです。
多重化
送信ホストの複数のソケットから出たデータに、送信元と宛先の情報を含むヘッダを付けてセグメントを作り、ネットワーク層に渡します。逆多重化
受信ホストがセグメントのヘッダを確認し、データを正しいソケットに届けます。
前の記事の例えで言えば、兄弟姉妹の手紙を集めて郵便局に預けるのが多重化で、受け取った手紙を名前を見て配るのが逆多重化です。
この機能はTCPとUDPのどちらも提供し、トランスポート層が
ホスト間の配送をプロセス間の配送に変える
方法です。
逆多重化ができるためには、セグメントに宛先ソケットを指す情報が必要です。
そのため、トランスポート層のセグメントヘッダには
送信元ポート番号
と
宛先ポート番号
が入ります。
| 範囲 | 名前 | 用途 |
|---|
| 0 ~ 1023 | ウェルノウンポート | HTTP 80、HTTPS 443、SSH 22、DNS 53などの標準サービス |
|---|
| 1024 ~ 49151 | 登録済みポート | PostgreSQL 5432、MySQL 3306などのアプリケーション |
|---|
| 49152 ~ 65535 | 動的・一時ポート | クライアントソケットにOSが自動で割り当て |
|---|
サーバプロセスは、クライアントが見つけられるよう決まったポート番号を使います。
クライアントは通常ポートを指定せず、OSが使われていない
一時ポート
(ephemeral port)を選びます。
実際の一時ポートの範囲はOSの設定によって異なる場合があります。
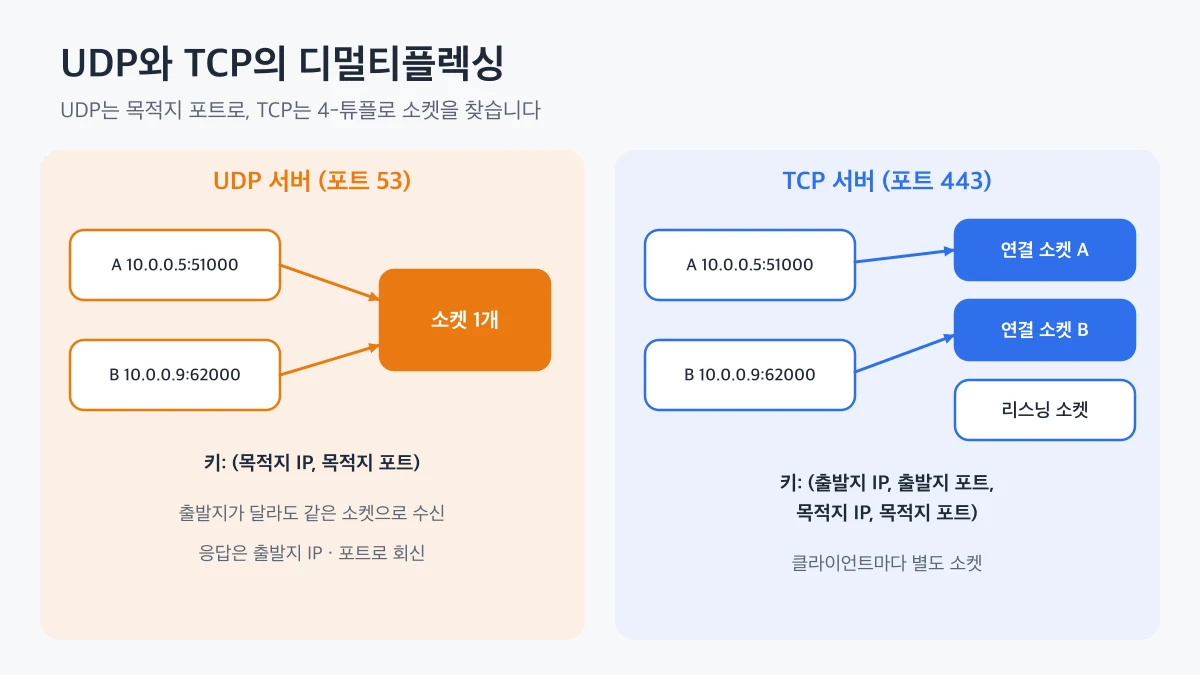
UDPサーバは宛先IPとポートが同じセグメントを送信元に関係なく1つのソケットに集め、TCPサーバは送信元IPとポートまで含めた4タプルでクライアントごとに別のソケットを使う比較
UDPソケットは
宛先IPアドレスと宛先ポート番号
、つまり2タプルで識別されます。
受信ホストはセグメントの宛先ポートを見て、そのポートにバインドされたソケットにデータを渡します。
そのため、
送信元が違っても宛先ポートが同じならすべて同じソケット
に入ります。
DNSサーバが1つのUDPソケットで無数のクライアントの問い合わせを受けるのがこの方式です。
では、応答はどうやって返すのでしょうか。
セグメントヘッダの送信元IPと送信元ポートが
返信先のアドレス
の役割を果たすので、サーバはこの値を宛先として応答を送ります。
import dgram from "node:dgram";

const server = dgram.createSocket("udp4");
server.on("message", (msg, rinfo) => {
  console.log(`${msg} from ${rinfo.address}:${rinfo.port}`);
  server.send(`ack ${msg}`, rinfo.port, rinfo.address);
});

server.bind(6060, () => {
  for (const name of ["client-A", "client-B"]) {
    const client = dgram.createSocket("udp4");
    client.on("message", (reply) => {
      console.log(`${name} got: ${reply}`);
      client.close();
    });
    client.send(name, 6060, "127.0.0.1");
  }
  setTimeout(() => server.close(), 500);
});
2つのクライアントは異なる一時ポートからデータを送りますが、サーバのソケット1つが両方を受け取ります。
サーバは
rinfoに入っている送信元アドレスとポートで応答するので、各クライアントは自分宛ての応答だけを受け取ります。
TCPソケットは
送信元IP、送信元ポート、宛先IP、宛先ポート
の4タプルで識別されます。
宛先ポートが同じでも、送信元IPやポートが違えば
別のソケット
に届けられます。
TCPサーバの動作の流れは次のとおりです。
- サーバプロセスは443番のようなポートで
リスニングソケット
を開き、接続要求を待ちます。
- クライアントが接続確立のセグメントを送ると、サーバはそのクライアントの4タプルに対応する
新しい接続ソケット
を作ります。
- 以後、そのクライアントが送るセグメントは、4タプルが一致する接続ソケットに届けられます。
ブラウザのタブ2つが同じWebサーバに接続しても、2つの接続は送信元ポートが違うため、サーバでは別々のソケットで処理されます。
この構造はデータ構造の
ハッシュテーブル
として考えるとわかりやすいです。
OSは4タプルをキーに接続ソケットを探すので、接続が数万個あってもセグメントごとにすばやく宛先ソケットを決められます。
| 区分 | UDP | TCP |
|---|
| ソケットの識別 | 宛先IP、宛先ポート | 送信元IP・ポート、宛先IP・ポート |
|---|
| サーバのソケット数 | ポートごとに1つ | リスニングソケット + 接続ごとに1つ |
|---|
| 複数のクライアント | 1つのソケットですべて受信 | クライアントごとに別のソケット |
|---|
macOSで、WebサーバやデータベースにつながっているTCPソケットを確認してみましょう。
lsof -nP -iTCP:443 -sTCP:ESTABLISHED
NAME列に
192.168.0.10:52814->203.0.113.5:443のような形式で接続の両端が表示されます。
矢印の左が自分のIPと一時ポート、右がサーバのIPと443番ポートです。
同じサーバに複数の行が見えるなら、送信元ポートだけが異なる別々のTCP接続が複数開いているということです。
Linuxでは
ss -tnp、Windowsでは
netstat -anoコマンドで同じ情報を確認できます。
👨💻
トラフィックの多いサーバが別のサービスに短いリクエストを送り続けると、
一時ポートが枯渇
することがあります。
同じ宛先への接続では、4タプルのうち送信元ポートしか変えられないからです。
HTTPクライアントのkeep-aliveとコネクションプールを有効にして接続を再利用すれば、この問題を防げます。
トランスポート層は、送信側で複数のソケットのデータにポート番号を含むヘッダを付ける
多重化
と、受信側でヘッダを見て適切なソケットに渡す
逆多重化
を行います。
UDPは宛先IPとポートだけでソケットを見つけるので1つのソケットが複数のクライアントのデータを受け取り、TCPは4タプルで接続ごとに別のソケットを使います。
サーバのポート競合や接続数の問題を扱うときは、
lsofでリスニングソケットと接続ソケットを区別して確認してみてください。
次の記事では、UDPのセグメント構造とチェックサム、そしてUDPを選ぶ理由を詳しく見ていきます。