有时 API 服务器的日志显示响应已正常发出,客户端却遇到了超时。
相反,日志采集代理即使漏掉了一部分日志,也不会报任何错误。
这两种现象的差别,与
应用运行在哪种传输层协议之上
有关。
在
应用层系列中,我们整理了进程通过套接字发送消息的内容。
本系列讨论位于套接字之下、真正把这些消息送达对方进程的
传输层
(transport layer)。
第一篇文章介绍传输层提供哪些服务,以及 TCP 和 UDP 如何分担这些服务。
传输层为运行在不同主机上的应用进程之间提供逻辑通信。
逻辑通信
(logical communication)是指从应用的角度看,就好像与对方进程直接相连一样。
实际上消息要经过众多路由器和链路,但应用并不关心路径,只是向套接字写入和读取数据。
传输层协议
只在网络边缘的主机上
实现。
发送方把应用消息拆成小块,加上传输层首部生成
报文段
(segment),然后交给网络层。
接收方解析从网络层收到的报文段首部,重组消息,并交付给相应的套接字。
路由器转发时只看到网络层,因此不会解析报文段里的传输层首部。
| 对比项 | 网络层 | 传输层 |
|---|
| 逻辑通信的对象 | 主机与主机 | 进程与进程 |
|---|
| 标识符 | IP 地址 | IP 地址 + 端口号 |
|---|
| 实现位置 | 主机和路由器 | 主机 |
|---|
| 数据单位 | 数据报 | 报文段 |
|---|
可以用住在两栋房子里的兄弟姐妹互相写信来打比方。
把信从一栋房子送到另一栋房子的邮政服务是
网络层
,而在每栋房子里收集信件交给邮局、再把收到的信分发给兄弟姐妹的人是
传输层
。
这个比喻的关键在于,传输层能提供的服务
受下层服务的制约
。
如果邮政服务不保证送达期限,分发信件的人也无法保证期限。
不过,像信件丢失时请求重寄那样,下层没有提供的某些服务可以由传输层自己构建出来。
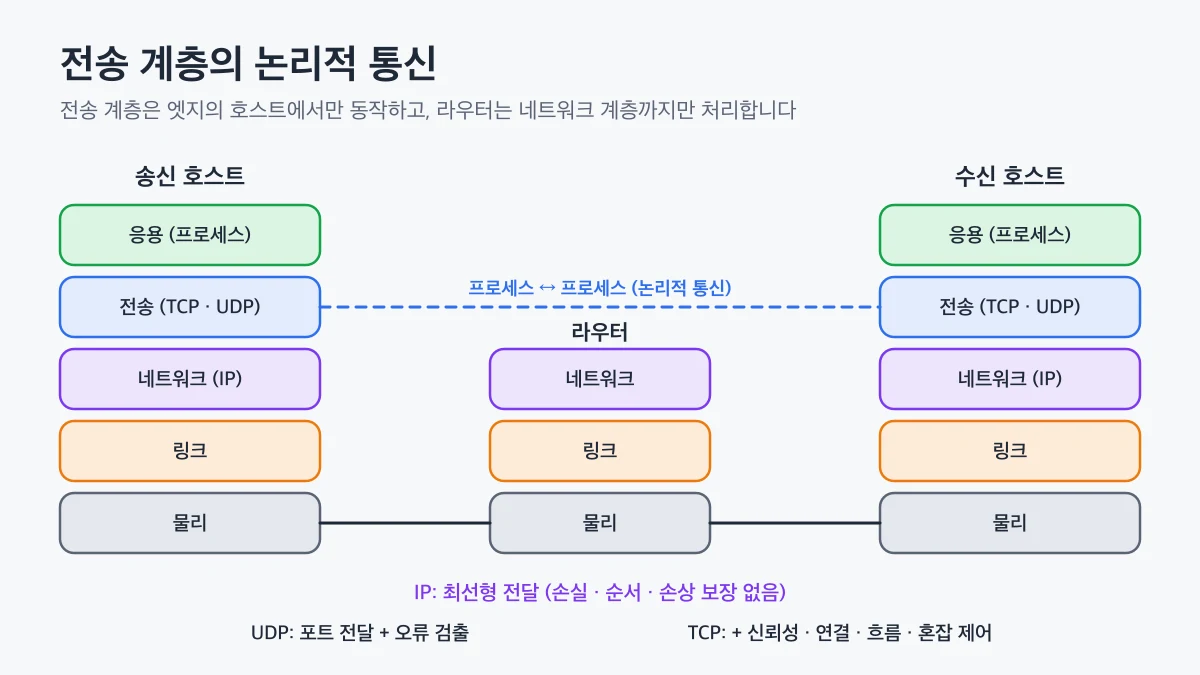
传输层在两端主机的进程之间提供逻辑通信,路由器只处理到网络层,转发装有报文段的数据报的结构
互联网的网络层协议
IP
提供
尽力而为的交付服务
(best-effort delivery service)。
它会尽最大努力交付数据报,但不做任何保证。
- 不保证数据报一定到达目的地。
- 不保证按发送顺序到达。
- 不保证数据内容不被损坏。
因此 IP 被称为
不可靠服务
。
TCP 和 UDP 都运行在这个 IP 之上。
UDP
(User Datagram Protocol)只在 IP 之上增加了最少的功能。
进程间交付
通过端口号找到主机内的目的套接字并交付数据。差错检测
用首部中的校验和检查数据是否损坏。
UDP 和 IP 一样是不可靠服务。
即使报文段丢失或顺序错乱,UDP 也不做任何处理。
可靠数据传输
利用序号、确认、定时器和重传,把数据无丢失地按顺序交付。也就是在不可靠的 IP 之上构建出可靠性。连接管理
发送数据前通过三次握手同步双方的状态。流量控制
调节发送速率,防止接收方缓冲区溢出。拥塞控制
网络拥塞时降低发送速率,让多个连接公平地共享链路。
| 标准 | TCP | UDP |
|---|
| 建立连接 | 需要握手 | 无,直接发送 |
|---|
| 可靠性 | 无丢失、按顺序交付 | 不保证 |
|---|
| 拥塞控制 | 有 | 无 |
|---|
| 首部大小 | 至少 20 字节 | 8 字节 |
|---|
| 典型用途 | HTTP/1.1, HTTP/2, SSH, SMTP | DNS、实时语音·视频、QUIC |
|---|
选择 UDP 的原因在于,比起可靠性,
延迟和控制权
更重要。
它没有建立连接的延迟,不会因为拥塞控制而突然变慢,应用也可以只按需要自行实现一定程度的可靠性。
DNS 的查询和响应都很短,建立连接的开销反而更大;HTTP/3 的 QUIC 则在 UDP 之上实现了自己的可靠性和拥塞控制。
如果本文开头提到的日志采集代理使用 UDP,那么部分日志悄无声息地丢失属于正常行为。
反过来,如果运行在 TCP 之上的 API 出现超时,可能是 TCP 正在反复重传并等待。
👍
如果通过 UDP 发送日志或指标,请在运维文档中注明
发生丢失也不会报错
。
不允许遗漏的审计日志或支付事件,应使用基于 TCP 的传输或带确认机制的消息队列。
用 macOS 自带的
nc(netcat)就能亲自确认两种协议的区别。
打开两个终端,一个运行服务器,另一个运行客户端。
 # 터미널 1: TCP 서버
nc -l 9000
 # 터미널 2: TCP 클라이언트
nc 127.0.0.1 9000
在客户端输入的行会显示在服务器终端中。
如果不先启动服务器而只运行客户端,连接会被拒绝,客户端立即退出。
这是因为 TCP 在发送数据前会通过握手确认对方进程是否存在。
 # 터미널 1: UDP 서버
nc -u -l 9001
 # 터미널 2: UDP 클라이언트
nc -u 127.0.0.1 9001
使用 UDP 时,即使没有服务器,客户端也会照常运行,输入的数据可能在没有任何提示的情况下消失。
因为没有建立连接的阶段,它不确认对方是否准备好接收就直接发送。
Linux 上的
nc 使用相同的选项,在 Windows 上可以用 Nmap 附带的
ncat 做同样的实验。
传输层把主机之间的通信扩展为
进程之间的逻辑通信
。
下层的 IP 只提供尽力而为的交付,因此 UDP 只增加了基于端口的交付和差错检测,而 TCP 则自行构建了可靠性、连接管理、流量控制和拥塞控制。
当应用出现数据遗漏或延迟问题时,先确认它使用的是哪种传输协议,再想一想这种协议保证什么、不保证什么。
下一篇文章将介绍传输层如何通过端口号区分多个进程的数据,即
多路复用与多路分解
。