设想你正在开发一个新的聊天功能,在 WebSocket、HTTP 轮询和基于 UDP 的协议之间犹豫不决。
无论选择哪一种,最终都要决定
你的进程要与对方主机上的哪个进程、以怎样的质量交换消息
。
在
上一个系列中,我们整理了互联网的五层结构。
从这个系列开始,我们讨论最上层的
应用层
(application layer)。
本文依次介绍应用的架构、进程之间如何通信,以及应用对传输层提出的服务需求。
网络应用是指运行在不同主机上的程序通过网络交换消息的结构。
应用开发者不会编写运行在路由器或交换机上的代码。
代码
只在网络边缘的主机上
运行,核心网络中的设备不会解析应用层消息的内容。
因此在开发新服务时,无需更改网络设备就能快速部署。
在
客户端-服务器架构
中,始终在线的
服务器
处理来自众多客户端的请求。
服务器拥有固定的 IP 地址和域名,客户端随时都能访问。
客户端之间不直接通信,所有请求都要经过服务器。
Web、电子邮件以及大多数移动应用的 API 都采用这种架构。
用户增多后单台服务器无法承受,因此实际服务会借助数据中心里的多台服务器和负载均衡器来分摊请求。
在
P2P
(Peer-to-Peer)架构中,不依赖始终在线的服务器,而是由用户主机即
对等方
(peer)之间直接通信。
每个对等方在向其他对等方请求服务的同时,自己也提供服务。
P2P 的优点是
自扩展性
(self-scalability)。
对等方增加时请求会增加,但提供服务的一方也会同时增加。
另一方面,对等方的 IP 地址经常变化,连接随时可能断开,因此管理和安全都比较困难。
用于文件共享的 BitTorrent、用于视频通话的 WebRTC 媒体传输都是典型例子。
| 对比项 | 客户端-服务器 | P2P |
|---|
| 服务提供者 | 始终在线的服务器 | 所有参与的对等方 |
|---|
| 地址 | 服务器拥有固定地址 | 对等方地址经常变化 |
|---|
| 扩展方式 | 增加服务器和数据中心 | 对等方增加即容量增加 |
|---|
| 典型例子 | Web、电子邮件、REST API | BitTorrent、WebRTC 媒体 |
|---|
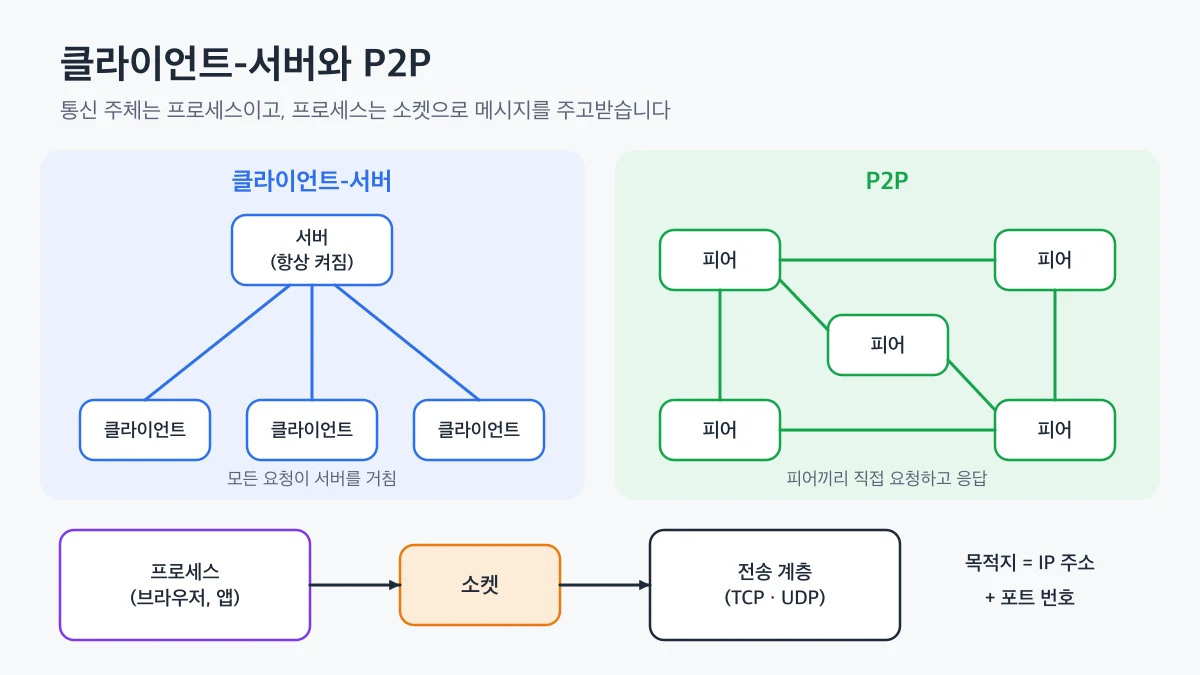
在客户端-服务器架构中所有请求都经过服务器,在 P2P 架构中对等方直接相连,两种情况下进程都通过套接字与传输层交换消息
真正进行通信的主体不是主机,而是运行在主机上的
进程
(process)。
先发起通信的一方称为
客户端进程
,等待连接的一方称为
服务器进程
。
即使在 P2P 中,单看一次通信,先发出请求的对等方扮演客户端,作出响应的对等方扮演服务器。
进程通过
套接字
(socket)向网络发送和接收消息。
套接字是应用层与传输层之间的接口,是操作系统提供的 API。
可以把套接字比作
房子的门
。
进程只负责把消息送出门外,把消息从门外搬到对方家门口的工作由传输层及其下层负责。
因此开发者能够直接控制的,大致只有
传输协议的选择
以及缓冲区大小等少数参数。
要把消息发送给特定进程,需要两项信息。
IP 地址
标识目的主机。端口号
标识主机内的目的进程,准确地说是该进程的套接字。
Web 服务器通常使用 80 端口(HTTP)或 443 端口(HTTPS),邮件服务器使用 25 端口(SMTP)。
把开发中的服务器启动在 3000 或 8080 端口,然后在浏览器中带上端口号访问,也是同样的原理。
利用端口号区分同一台主机上多个进程的方法,将在
传输层系列的多路复用中详细讨论。
不同应用对传输层期望的质量各不相同。
需求大致可以分为四类。
可靠数据传输
文件传输、支付、电子邮件等不能丢失任何数据的应用需要它。相反,实时语音和视频可以容忍部分丢失。吞吐量
有像视频流那样需要保证最低传输速率的带宽敏感型
应用,也有像电子邮件那样根据可用吞吐量运行的弹性
应用。定时
视频会议和网络游戏的延迟只要超过几百毫秒,使用体验就会明显下降。安全性
需要数据的机密性和完整性,以及对通信对方的认证。
| 应用 | 数据丢失 | 吞吐量 | 时间敏感度 |
|---|
| 文件传输、下载 | 不容忍 | 弹性 | 低 |
|---|
| Web 文档、电子邮件 | 不容忍 | 弹性 | 低 |
|---|
| 实时语音·视频 | 部分容忍 | 几十 kbps ~ 几 Mbps | 高(几百 ms) |
|---|
| 流媒体视频 | 部分容忍 | 几百 kbps ~ 几十 Mbps | 中(缓冲) |
|---|
| 网络游戏 | 部分容忍 | 低 | 高 |
|---|
互联网为应用提供
TCP
和
UDP
两种传输协议。
面向连接的服务
发送数据前通过握手建立连接,通信结束后关闭连接。可靠数据传输
把发送的字节无丢失、无重复地按发送顺序交付。拥塞控制
网络拥塞时降低发送速率,与其他连接公平地共享链路。
UDP 是一种无需建立连接、直接发送消息的轻量级协议。
它不保证送达,也不保证顺序,同样不做拥塞控制。
因此,对延迟敏感且能容忍部分丢失的实时服务,或自行实现可靠性的协议会使用 UDP。
HTTP/3 使用的 QUIC 也是在 UDP 之上自行实现了可靠性和拥塞控制。
TCP 和 UDP 都
不保证吞吐量和延迟
。
网络电话和视频会议之所以运行良好,并不是因为有保证,而是因为应用在设计上能够应对延迟和丢失。
TCP 本身不加密数据。
因此需要安全性的应用会在 TCP 之上叠加
TLS
(Transport Layer Security),提供加密、完整性校验和服务器认证。
TLS 以库的形式在应用层运行,HTTPS 就是 HTTP over TLS。
| 应用 | 应用层协议 | 传输协议 |
|---|
| Web | HTTP/1.1, HTTP/2 | TCP (+TLS) |
|---|
| Web(最新) | HTTP/3 | 基于 UDP 的 QUIC |
|---|
| 电子邮件 | SMTP | TCP |
|---|
| 远程登录 | SSH | TCP |
|---|
| 域名查询 | DNS | 主要是 UDP |
|---|
👨💻
为新功能选择传输方式时,先确认
能否容忍数据丢失
。
如果不能容忍丢失,就使用基于 TCP 的协议;如果延迟更重要,则考虑 UDP,或 WebRTC、QUIC 等运行在 UDP 之上的协议。
下面用 Node.js 的
net 模块亲自验证 TCP 套接字通信。
服务器进程在 5050 端口等待连接,并把收到的消息转换为大写后返回。
import net from "node:net";

const server = net.createServer((socket) => {
  console.log(`client ${socket.remoteAddress}:${socket.remotePort}`);
  socket.on("data", (data) => socket.write(data.toString().toUpperCase()));
});

server.listen(5050, () => {
  const client = net.connect(5050, "127.0.0.1", () => client.write("hello socket"));
  client.on("data", (data) => {
    console.log(`reply: ${data}`);
    client.end();
    server.close();
  });
});
运行后,服务器会输出客户端的 IP 地址和
操作系统自动选择的端口号
,客户端则收到
HELLO SOCKET。
服务器的 5050 端口是开发者指定的,而客户端端口由操作系统从临时端口范围中分配。
在 macOS 上,要查看当前正在等待连接的服务器进程及其端口,可以使用以下命令。
lsof -nP -iTCP -sTCP:LISTEN
输出中的
COMMAND 列是进程名,
NAME 列是套接字绑定的地址和端口。
在 Linux 上可以用
ss -ltnp,在 Windows 上可以用
netstat -ano 命令查看相同的信息。
👍
如果出现“端口已被占用”的错误,先用上面的命令确认占用该端口的进程。
在终止它之前,最好先核对进程名和 PID,确认它不是其他服务。
网络应用采用
客户端-服务器
或
P2P
架构设计,实际通信由主机上的进程通过
套接字
完成。
目的进程通过
IP 地址和端口号
来定位。
应用根据可靠性、吞吐量、定时和安全性需求选择 TCP 或 UDP,必要时再用 TLS 增加安全性。
在确定新功能的通信方式时,先梳理它能否容忍丢失以及对延迟有多敏感。
下一篇文章将介绍最广泛使用的应用层协议
HTTP
以及 Web 的工作方式。